



Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Киберпреступники распространяют изменённые установщики KMSpico, заражая компьютеры на Windows вредоносной программой, похищающей данные криптовалютных кошельков. Специалисты Red Canary предостерегают пользователей от скачивания пиратского софта, который и является источником заражения.

KMSPico представляет собой популярный активатор для продуктов Microsoft Windows и Office, его задача — эмулировать сервер Windows Key Management Services (KMS) и активировать фейковую лицензию.

По данным Red Canary, многие ИТ-отделы используют KMSPico вместо лицензионного софта для активации систем. Именно поэтому сисадминам и обычным пользователям стоит учитывать риски, которые неизбежно связаны со скачиванием пиратского ПО.

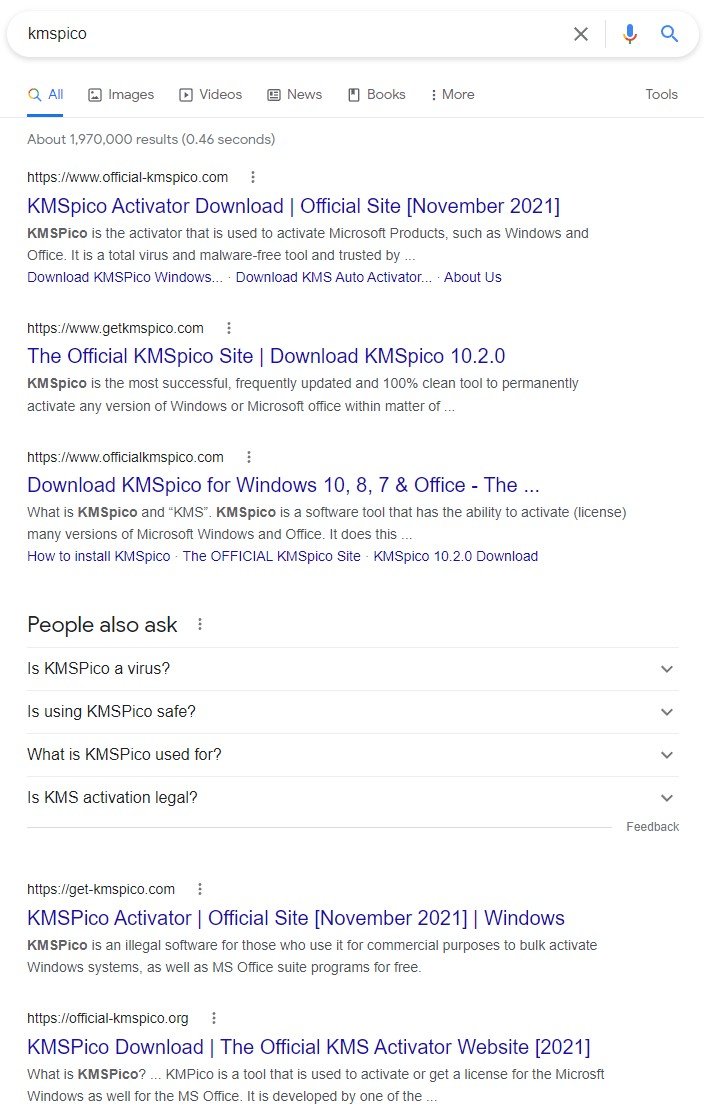
Само собой, KMSPico размещён на сайтах соответствующей тематики, а выкладывающие этот активатор люди, как правило, оснащают подобные тулзы адваре и вредоносами. На скриншоте поисковой выдачи ниже можно увидеть множество ресурсов, распространяющих KMSPico. Причём каждый из них называет себя официальным сайтом:


Вредоносный инсталлятор KMSPico, на который наткнулись (PDF) эксперты Red Canary, содержал самораспаковывающийся архив 7-Zip, в котором хранился как сам эмулятор сервера, так и зловред Cryptbot. Злоумышленники воспользовались упаковщиком CypherIT, помогающим обфусцировать инсталлятор и скрыть его от антивирусных программ.

Также вредонос располагает скриптом, предназначенным для детектирования песочниц и виртуальных сред. Кроме того, Cryptobot проверяет наличие директории %APPDATA%\Ramson и запускает процесс самоуничтожения, если папка уже имеется на компьютере жертвы. Зловред собирает данные из следующих приложений:

  • Криптокошелёк Atomic
  • Браузер Avast Secure
  • Браузер Brave
  • Криптокошелёк Ledger Live
  • Браузер Opera
  • Waves Client и Exchange
  • Криптокошелёк Coinomi
  • Браузер Google Chrome
  • Криптокошелёк Jaxx Liberty
  • Криптокошелёк Electron Cash
  • Криптокошелёк Electrum
  • Криптокошелёк Exodus
  • Криптокошелёк Monero
  • Криптокошелёк MultiBitHD
  • Браузер Mozilla Firefox
  • Браузер CCleaner
  • Браузер Vivaldi
Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru