



Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

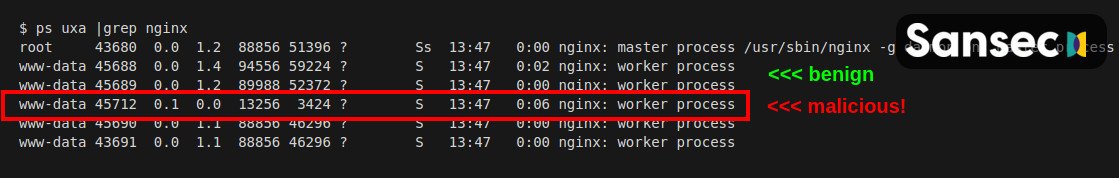
Серверы, которые используются для электронной коммерции, стали жертвой новой вредоносной программы NginRAT. Этот зловред выделяется тем, что прячется на Nginx-серверах, маскируясь под легитимные процессы. Его задача — перехватить данные банковских карт покупателей.

Примечательно, что NginRAT нашли на серверах, заражённых трояном CronRAT, открывающим злоумышленникам удалённый доступ. Пока вредонос попадался в США, Франции и Германии.

Процессы NginRAT практически не отличить от легитимных, поэтому детектирование вредоноса существенно затрудняется. Фактически, если специально не искать троян, его невозможно обнаружить невооружённым глазом.

Как и CronRAT, новый зловред открывает операторам доступ к скомпрометированной системе. Отдельные исследователи в области кибербезопасности отметили, что один троян страхует другого.

Некие киберпреступники, стоящие за распространением этих двух вредоносных программ, используют их для модификации кода на стороне сервера. Благодаря этой технике у злоумышленников есть возможность фиксировать всё, что вводят покупатели (с помощью запросов POST).

Специалисты Sansec изучили NginRAT после создания кастомного CronRAT и обмена информацией с командным сервером (C2), расположенным в Китае. Экспертам удалось заставить C2 отправить и выполнить пейлоад, доставляющий NginRAT.

В Sansec также указали на способ встраивания вредоноса и практически полное сходство его процесса с легитимным. Поскольку NginRAT использует именно такую технику, вредоносный код существует исключительно в памяти сервера.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru