



Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

Серверы, которые используются для электронной коммерции, стали жертвой новой вредоносной программы NginRAT. Этот зловред выделяется тем, что прячется на Nginx-серверах, маскируясь под легитимные процессы. Его задача — перехватить данные банковских карт покупателей.

Примечательно, что NginRAT нашли на серверах, заражённых трояном CronRAT, открывающим злоумышленникам удалённый доступ. Пока вредонос попадался в США, Франции и Германии.

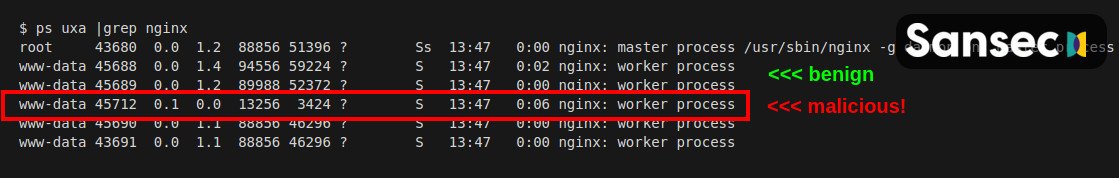
Процессы NginRAT практически не отличить от легитимных, поэтому детектирование вредоноса существенно затрудняется. Фактически, если специально не искать троян, его невозможно обнаружить невооружённым глазом.

Как и CronRAT, новый зловред открывает операторам доступ к скомпрометированной системе. Отдельные исследователи в области кибербезопасности отметили, что один троян страхует другого.

Некие киберпреступники, стоящие за распространением этих двух вредоносных программ, используют их для модификации кода на стороне сервера. Благодаря этой технике у злоумышленников есть возможность фиксировать всё, что вводят покупатели (с помощью запросов POST).

Специалисты Sansec изучили NginRAT после создания кастомного CronRAT и обмена информацией с командным сервером (C2), расположенным в Китае. Экспертам удалось заставить C2 отправить и выполнить пейлоад, доставляющий NginRAT.

В Sansec также указали на способ встраивания вредоноса и практически полное сходство его процесса с легитимным. Поскольку NginRAT использует именно такую технику, вредоносный код существует исключительно в памяти сервера.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru