



ФБР может собирать данные из WhatsApp почти в реальном времени

ФБР может собирать данные из WhatsApp почти в реальном времени

ФБР может собирать данные из WhatsApp почти в реальном времени

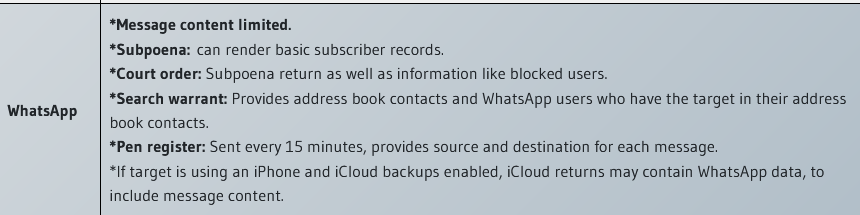
В Сеть слито внутреннее руководство ФБР по получению данных из мессенджеров, из которого следует, что федеральные агенты имеют ограниченный доступ к содержимому сообщений в iMessage, Line и WhatsApp — несмотря на сквозное шифрование. В последнем случае они могут также с разрешения IM-провайдера регистрировать источник и пункт назначения сообщений каждые 15 минут.

Глобальная аудитория WhatsApp обширна, в настоящее время им пользуются 2 млрд человек, и для правоохраны любого государства это кладезь полезной информации. ФБР давно ратует за более свободный доступ к данным таких сервисов в интересах расследований, и провайдеры, не выдержав давления или желая проявить лояльность, иногда уступают таким требованиям.

Документ ФБР от 7 января 2021 года, ставший достоянием общественности, опубликовала на своем сайте американская НКО Property of the People. Репортер The Record взял на себя труд прояснить плохо читаемый текст и переиначил таблицу для своей заметки.

Теперь всем ясно, что ФБР имеет возможность читать сообщения только в названных мессенджерах. В Signal, Telegram, Threema, Viber, WeChat и Wickr у спецслужбы такого доступа нет.

В случае WhatsApp федеральные агенты даже могут, не прибегая к правовым рычагам, получить сообщения, сохраненные в облаке (когда подозреваемый использует iPhone с включенной службой iCloud). Остальное — ПДн подписчика, списки контактов, сведения о блокировке — с провайдера можно стребовать лишь через обращение в суд.


Вполне вероятно, что у ФБР есть и другие возможности для получения доступа к защищенной информации. В прошлом году американские правозащитники попытались через суд выяснить, действительно ли у спецслужбы есть своя команда хакеров, ломающих мобильные устройства. Чем закончился этот порыв, пока неизвестно.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru