



ФБР может собирать данные из WhatsApp почти в реальном времени

ФБР может собирать данные из WhatsApp почти в реальном времени

ФБР может собирать данные из WhatsApp почти в реальном времени

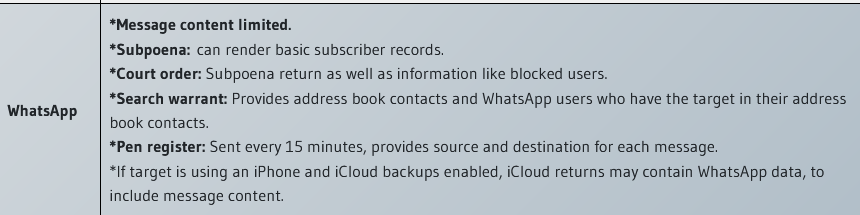
В Сеть слито внутреннее руководство ФБР по получению данных из мессенджеров, из которого следует, что федеральные агенты имеют ограниченный доступ к содержимому сообщений в iMessage, Line и WhatsApp — несмотря на сквозное шифрование. В последнем случае они могут также с разрешения IM-провайдера регистрировать источник и пункт назначения сообщений каждые 15 минут.

Глобальная аудитория WhatsApp обширна, в настоящее время им пользуются 2 млрд человек, и для правоохраны любого государства это кладезь полезной информации. ФБР давно ратует за более свободный доступ к данным таких сервисов в интересах расследований, и провайдеры, не выдержав давления или желая проявить лояльность, иногда уступают таким требованиям.

Документ ФБР от 7 января 2021 года, ставший достоянием общественности, опубликовала на своем сайте американская НКО Property of the People. Репортер The Record взял на себя труд прояснить плохо читаемый текст и переиначил таблицу для своей заметки.

Теперь всем ясно, что ФБР имеет возможность читать сообщения только в названных мессенджерах. В Signal, Telegram, Threema, Viber, WeChat и Wickr у спецслужбы такого доступа нет.

В случае WhatsApp федеральные агенты даже могут, не прибегая к правовым рычагам, получить сообщения, сохраненные в облаке (когда подозреваемый использует iPhone с включенной службой iCloud). Остальное — ПДн подписчика, списки контактов, сведения о блокировке — с провайдера можно стребовать лишь через обращение в суд.


Вполне вероятно, что у ФБР есть и другие возможности для получения доступа к защищенной информации. В прошлом году американские правозащитники попытались через суд выяснить, действительно ли у спецслужбы есть своя команда хакеров, ломающих мобильные устройства. Чем закончился этот порыв, пока неизвестно.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru