



ФБР может собирать данные из WhatsApp почти в реальном времени

ФБР может собирать данные из WhatsApp почти в реальном времени

ФБР может собирать данные из WhatsApp почти в реальном времени

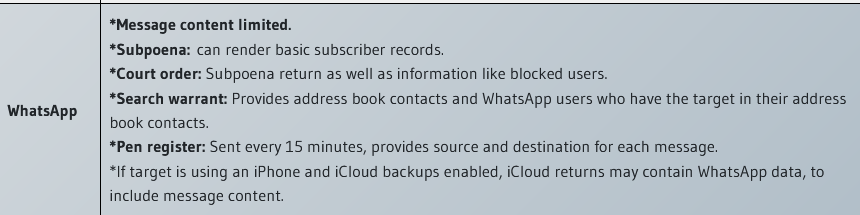
В Сеть слито внутреннее руководство ФБР по получению данных из мессенджеров, из которого следует, что федеральные агенты имеют ограниченный доступ к содержимому сообщений в iMessage, Line и WhatsApp — несмотря на сквозное шифрование. В последнем случае они могут также с разрешения IM-провайдера регистрировать источник и пункт назначения сообщений каждые 15 минут.

Глобальная аудитория WhatsApp обширна, в настоящее время им пользуются 2 млрд человек, и для правоохраны любого государства это кладезь полезной информации. ФБР давно ратует за более свободный доступ к данным таких сервисов в интересах расследований, и провайдеры, не выдержав давления или желая проявить лояльность, иногда уступают таким требованиям.

Документ ФБР от 7 января 2021 года, ставший достоянием общественности, опубликовала на своем сайте американская НКО Property of the People. Репортер The Record взял на себя труд прояснить плохо читаемый текст и переиначил таблицу для своей заметки.

Теперь всем ясно, что ФБР имеет возможность читать сообщения только в названных мессенджерах. В Signal, Telegram, Threema, Viber, WeChat и Wickr у спецслужбы такого доступа нет.

В случае WhatsApp федеральные агенты даже могут, не прибегая к правовым рычагам, получить сообщения, сохраненные в облаке (когда подозреваемый использует iPhone с включенной службой iCloud). Остальное — ПДн подписчика, списки контактов, сведения о блокировке — с провайдера можно стребовать лишь через обращение в суд.


Вполне вероятно, что у ФБР есть и другие возможности для получения доступа к защищенной информации. В прошлом году американские правозащитники попытались через суд выяснить, действительно ли у спецслужбы есть своя команда хакеров, ломающих мобильные устройства. Чем закончился этот порыв, пока неизвестно.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru