



Microsoft Defender испугал админов ложным детектом трояна Emotet

Microsoft Defender испугал админов ложным детектом трояна Emotet

Microsoft Defender испугал админов ложным детектом трояна Emotet

Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) внезапно стал блокировать Office, не давая пользователям открыть документы. Более того, под горячую руку также попал ряд исполняемых файлов. Оказалось, что во всём виновато ложноположительное детектирование вредоносной программы Emotet.

На проблему пожаловались администраторы Windows-компьютеров. Судя по многочисленным сообщениям, баг появился после обновления «защитника» до версии 1.353.1874.0.

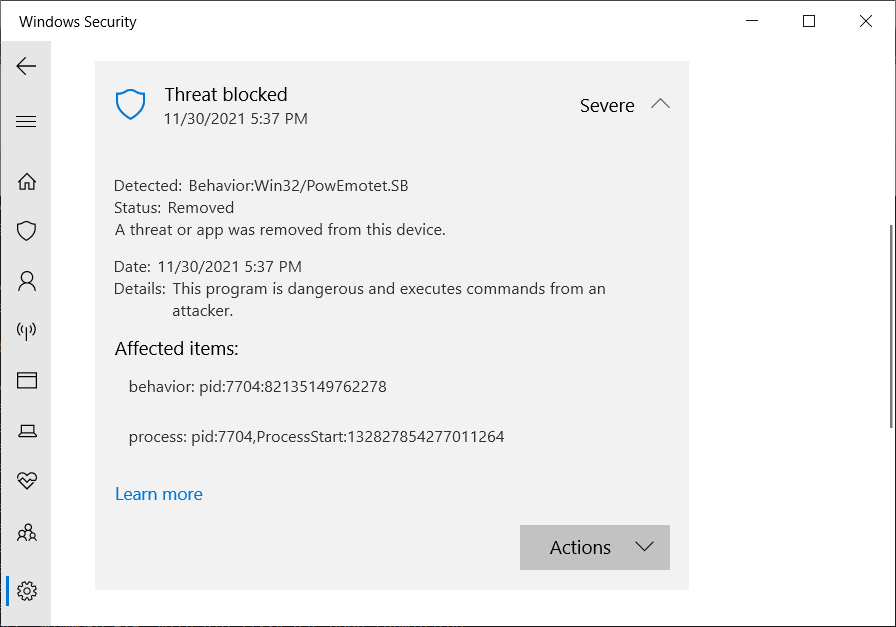
Таким образом, Microsoft Defender блокирует открытие файлов и выдаёт предупреждение о подозрительной активности, связанной с Win32/PowEmotet.SB или Win32/PowEmotet.SC. Некоторые администраторы не могли открыть Excel-документы, при этом в качестве причины они указывали обновление до версии 1.353.1874.0.

Специалисты BleepingComputer смогли воспроизвести ложноположительное срабатывание на виртуальной машине с Windows 10 и со свежей базой сигнатур Microsoft Defender. Результат можно увидеть на скриншоте ниже:


Представители Microsoft уже отреагировали на жалобы администраторов и сообщили, что корпорация работает над устранением проблемы. Напомним, на прошлой неделе стало известно, что последние обновления Windows Server вырубили Microsoft Defender.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru