



Крупнейший рынок марихуаны в даркнете закрылся после мощной DDoS-атаки

Крупнейший рынок марихуаны в даркнете закрылся после мощной DDoS-атаки

Крупнейший рынок марихуаны в даркнете закрылся после мощной DDoS-атаки

Операторы теневого маркетплейса Cannazon отключили свои серверы, объявив, что уходят на покой. Видимо, им так и не удалось восстановить работоспособность ресурсов после DDoS-атаки, положившей и основной onion-сайт, и его зеркала.

Торговая площадка Cannazon заработала в сети Tor весной 2018 года. Там в основном выставлялись к продаже препараты на основе конопли, и очень скоро этот маркетплейс стал крупнейшим поставщиком такого товара в страны Европы.

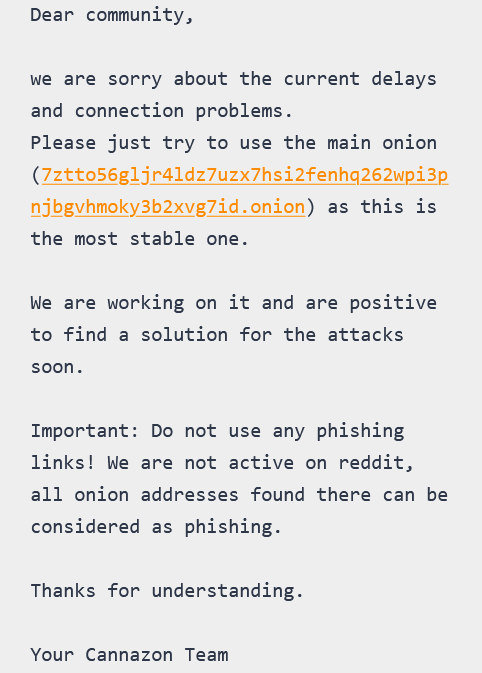
В начале этого месяца продавцы и покупатели марихуаны начали испытывать трудности с доступом к Cannazon; у многих не работали даже приватные ссылки. Две недели назад на сервисе появилось разъяснение: сайт находится под мощной DDoS-атакой, операторы надеются, что им удастся справиться с проблемой.


Пользователей охватила паника: известны случаи, когда владельцы доходного, но противозаконного сервиса попросту сливались, прихватив с собой деньги партнеров (в среде киберкриминала такой побег называют exit scam).

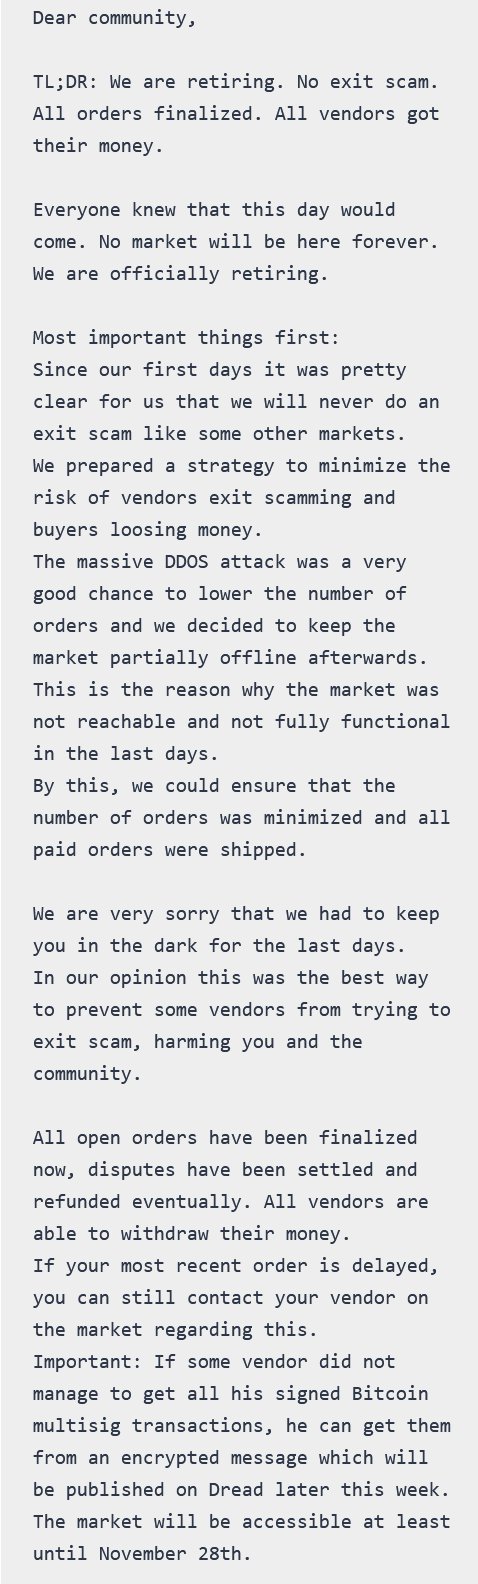
Однако админ Cannazon продолжил публиковать «вести с фронта», а на прошлой неделе заявил, что они сворачивают операции, погасив все задолженности партнерам.


Вчера, по свидетельству BleepingComputer, одиозный маркетплейс ушел в офлайн. Не исключено, что в Tor появятся его клоны, с тем же именем, но другим адресом. Осиротевшая аудитория Cannazon ринется туда, но может наткнуться на мошенников — такие случаи в преступном мире тоже нередки.

Нелегальных торговых площадок в даркнете великое множество, и правоохранители стараются закрыть хотя бы самые крупные из них. Так, в прошлом году блюстителям правопорядка удалось захватить серверы и задержать оператора DarkMarket, а также  провести масштабную операцию Disruptor по поимке продавцов и покупателей запрещенных товаров и услуг.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru