



Поклонникам блокчейна в Discord раздают троянов с помощью нового криптора

Поклонникам блокчейна в Discord раздают троянов с помощью нового криптора

Поклонникам блокчейна в Discord раздают троянов с помощью нового криптора

Эксперты Morphisec выявили вредоносную кампанию, ориентированную на участников NFT- и DeFi-сообществ в Discord, а также поклонников блокчейн-игр. Для обхода антивирусов злоумышленники используют необычную программу-криптор, которой было присвоено кодовое имя Babadeda — по найденной в коде строке-заполнителе.

Новоявленный Windows-зловред уже засветился в киберкампаниях, нацеленных на засев инфостилеров, RAT-троянов и шифровальщика LockBit. С конца лета его в основном используют для доставки BitRAT и Remcos.

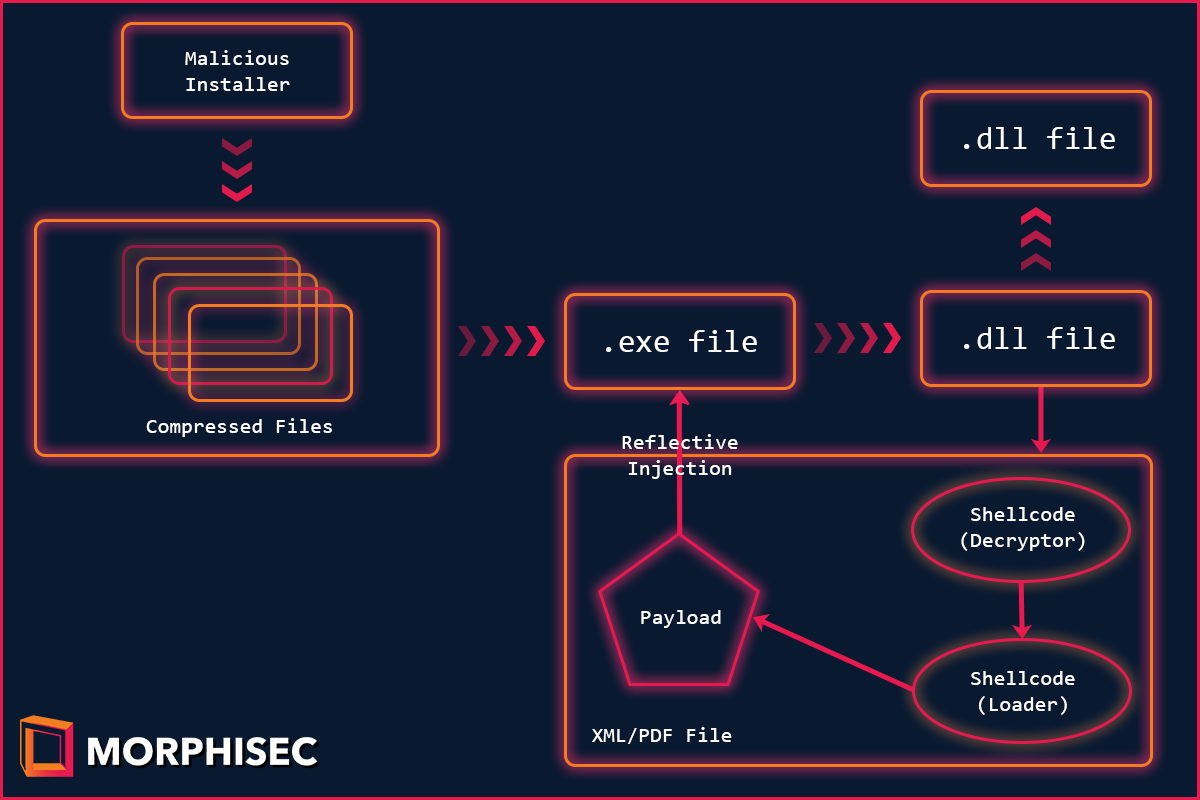
Согласно блог-записи Morphisec, атаки в каналах Discord начинаются с рассылки тизеров с предложением загрузить полезную прогу — например, для игры Mines of Dalarnia. Кликнув по указанной ссылке, получатель попадает на сайт-редиректор, схожий с ожидаемым оригиналом.

Адрес фальшивки тоже правдоподобен: злоумышленники используют тайпсквоттинг либо попросту регистрируют такое же имя домена, но в другой TLD-зоне. Для пущей убедительности маскировочный сайт использует бесплатный SSL-сертификат Let’s Encrypt.

После автоматического перенаправления браузера на машину жертвы загружается фейковый инсталлятор для Windows, запускающий цепочку заражения.


В ходе исследования было выявлено 82 вредоносных домена, ассоциируемых с Babadeda-кампанией. Все они созданы в период с 24 июля по 17 ноября этого года. Один сайт был оформлен на русском языке.

Обнаружены также различные варианты криптора. Некоторые из них при исполнении выводят интерактивное окно с сообщением об ошибке (отказе приложения) — по всей видимости, это еще один маскировочный трюк.

Первые загруженные на VirusTotal образцы Babadeda (LarvaLabs-App_v2.1.1-setup.exe) плохо детектились — 1-2 антивируса из 60+. По состоянию на 26 ноября его распознают 15 сканеров в коллекции.

Подпишитесь на новости

ИИ по обе стороны атаки: открылась регистрация на SOC Forum 2026

Нейросети помогают защитникам разбирать инциденты, а злоумышленникам — готовить атаки. Как в этой гонке сохранить контроль над данными, решениями и бюджетом, обсудят на SOC Forum 2026. Регистрация уже открыта, форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Подать заявку можно на сайте SOC Forum. Мероприятие станет центральной площадкой Российской недели кибербезопасности и состоится в двенадцатый раз.

Первый день посвятят бизнесу и регулированию. В программе — экономический эффект от внедрения ИИ, ответственность за ошибки, управление рисками и развитие компетенций. Вопрос вполне практический: нейросеть уже встроили в процессы, а кто отвечает, когда она принимает сомнительное решение?

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

Второй день — технологическая практика: реальные инциденты, мониторинг, обнаружение и расследование атак, автоматизация и защитная инфраструктура. Отдельно разберут применение ИИ злоумышленниками и способы оценивать эффективность и надёжность интеллектуальной защиты. Треки 28 октября — «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC практикум».

На площадке ожидают CISO, инженеров, руководителей компаний, представителей госорганов и регуляторов. Организаторы рассчитывают собрать около 9,5 тыс. посетителей и 70 тыс. зрителей онлайн. В прошлом году форум посетили более 9 тыс. гостей.

ГК «Солар» выступает организатором Российской недели кибербезопасности и соорганизатором форума. Стратегические партнёры — Security Vision, Газинформсервис и Техническая академия Росатома. AM Live — стратегический информационный партнёр.

RSS: Новости на портале Anti-Malware.ru