



Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Наблюдатели из Malwarebytes фиксируют рост вредоносной активности на YouTube. Злоумышленники торопятся использовать ажиотаж вокруг новых версий популярных игр — разработчики ежегодно готовят такие подарки к Рождеству, обещая бонусы за предзаказ и скидки на первое время после запуска.

Этот год не составил исключения. Геймеры уже активно ищут на YouTube возможность свободного доступа к Skyrim Anniversary Edition, Forza Horizon 5, Jurassic World Evolution 2 и другим новинкам. Поисковые запросы на кряки игр и кейгены — рядовое явление; распространители зловредов прекрасно это знают и используют в своих целях.

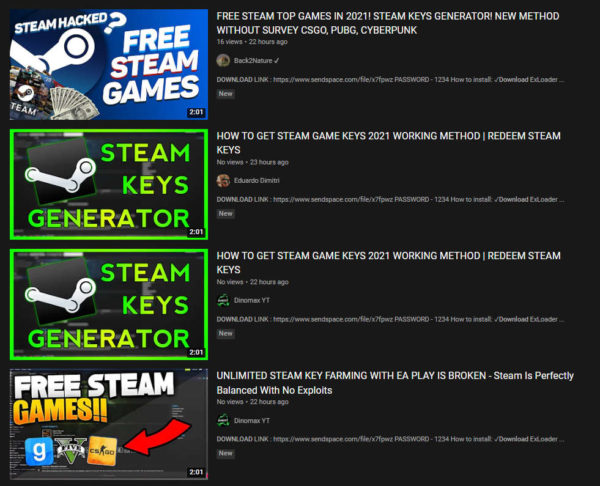
Авторы текущей вредоносной кампании запостили рекламу «бесплатных ключей Steam» под множеством аккаунтов.


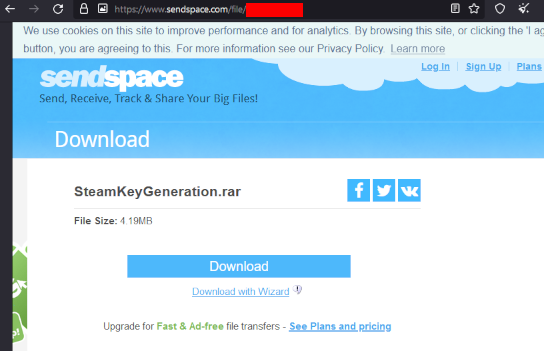
Проведенный в Malwarebytes анализ показал, что предлагаемые ссылки почти во всех случаях ведут на один и тот же сайт загрузок.


Выложенный там RAR-файл защищен паролем, который обычно указан в описании видеоролика на YouTube. Архив содержит исполняемый файл — инфостилера, которого защитные решения Malwarebytes детектируют как Trojan.Malpack (из-за упаковщика, не внушающего доверие). Такой же вердикт был получен в ходе вредоносной кампании, ориентированной на поклонников Fortnite.

Похоже, на этот раз злоумышленники заранее подготовили себе плацдарм, проведя фишинговые рассылки для сбора учетных данных YouTube и получения доступа к аккаунтам, вызывающим доверие у геймеров. Как бы то ни было, эксперты советуют не терять голову при виде рекламы «бесплатного сыра» и обращать внимание на такие верные признаки обмана:

  • бурная радость по поводу (маловероятного) взлома популярной платформы вроде Steam и появившейся возможности поиграть бесплатно;
  • массовое появление новых аккаунтов, публикующих только видеоролики; внезапная смена контента в давно созданных и заброшенных профилях;
  • блокировка комментариев при наличии ссылок на сторонние сайты.
Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru