



Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

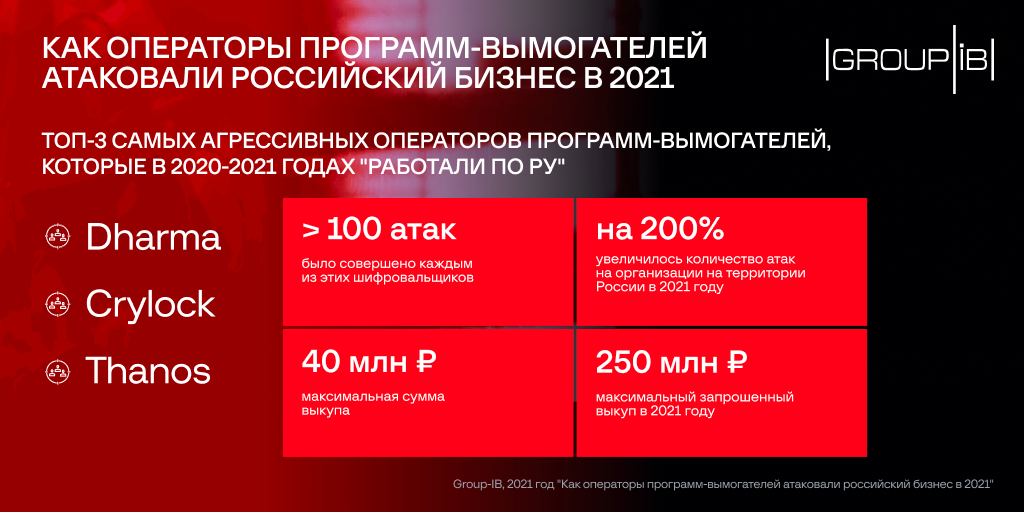
Специалисты компании Group-IB проанализировали ландшафт киберугроз и выделили самые агрессивные программы-вымогатели, атакующие организации на территории России. В 2020-2021 годах наиболее активными шифровальщиками стали Dharma, Crylock и Thanos.

Как отметили исследователи, каждый из перечисленных выше вымогателей совершил более 100 кибератак на российский бизнес. Кроме того, в 2021 году число кампаний шифровальщиков увеличилось более чем на 200%, а максимально запрошенная сумма выкупа дошла до 250 миллионов рублей.

В общей сложности Dharma, Crylock и Thanos ответственны более чем за 300 киберинцидентов. Согласно опубликованной Group-IB инфографике, максимальный выплаченный вымогателям выкуп составил 40 млн рублей.


Основной причиной роста активности операторов шифровальщиков стало распространение модели «вымогатель как услуга» (Ransomware-as-a-Service). Именно на эту схему опираются Dharma, Crylock и Thanos. Более того, другие группировки — например, RTM — также начали использовать программы-вымогатели.

Изначально ориентируясь на кражу из систем ДБО, RTM страхуется дополнительным развёртыванием шифровальщика в сети жертвы. Если хищение по каким-то причинам не удалось, шифровальщик должен помочь получить средства организации.

Сумму выкупа операторы программ-вымогателей адаптируют под каждую жертву, это зависит от масштабов её бизнеса. По данным Group-IB, средняя сумма выплаченного выкупа составила три миллиона рублей, максимальная — 40 млн руб. Самый большой кусок пыталась урвать кибергруппировка OldGremlin — 250 млн руб.

Чаще всего шифровальщики проникают в сети жертв через скомпрометированные публично доступные терминальные серверы по протоколу RDP. Именно такой вектор атаки исследователи зафиксировали в 60% случаев. В 22% атак злоумышленники рассчитывали на фишинговые рассылки, а 14% киберинцидентов состоялись из-за уязвимостей в приложениях.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru