



Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Иранская киберпреступная группировка крадёт учётные данные пользователей Google и Instagram, используя при этом вредоносную программу PowerShortShell и уязвимость в Microsoft MSHTML. О новой вредоносной кампании рассказали исследователи из SafeBreach Labs.

Зловред PowerShortShell также используется для слежки за пользователями Telegram и сбора информации о системах взломанных устройств. Все эти сведения отправляются на специальный сервер, находящийся под контролем киберпреступников.

По словам SafeBreach Labs, активность злоумышленников впервые была зафиксирована в июле, когда стартовали письма целевого фишинга. Преступники атаковали в первую очередь пользователей Windows, поскольку вложенный документ в формате Word содержал эксплойт для RCE-бага в Microsoft MSHTML — CVE-2021-40444.

Пейлоад PowerShortShell запускается с помощью DLL, которая первой попадает в систему жертвы. После запуска PowerShell-скрипт начинает сбор данных и параллельно снимает скриншоты. Всё это практически сразу уходит на сервер злоумышленников.

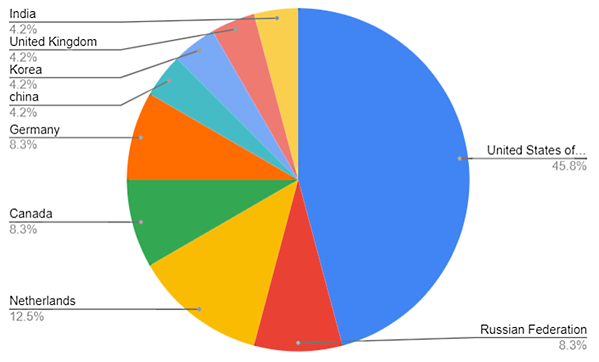
«Практически 50% жертв группировки располагаются в США. Судя по содержанию фишинговых писем, которые упоминают президента Ирана и его ошибки на посту, кампания нацелена на иранцев, проживающих на территории другой страны», — объясняет команда SafeBreach Labs.

Второе место по числу жертв атаки занимают Нидерланды (12,5%), а третье делят между собой Россия, Канада и Германия (8,3%).

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru