



Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Иранская киберпреступная группировка крадёт учётные данные пользователей Google и Instagram, используя при этом вредоносную программу PowerShortShell и уязвимость в Microsoft MSHTML. О новой вредоносной кампании рассказали исследователи из SafeBreach Labs.

Зловред PowerShortShell также используется для слежки за пользователями Telegram и сбора информации о системах взломанных устройств. Все эти сведения отправляются на специальный сервер, находящийся под контролем киберпреступников.

По словам SafeBreach Labs, активность злоумышленников впервые была зафиксирована в июле, когда стартовали письма целевого фишинга. Преступники атаковали в первую очередь пользователей Windows, поскольку вложенный документ в формате Word содержал эксплойт для RCE-бага в Microsoft MSHTML — CVE-2021-40444.

Пейлоад PowerShortShell запускается с помощью DLL, которая первой попадает в систему жертвы. После запуска PowerShell-скрипт начинает сбор данных и параллельно снимает скриншоты. Всё это практически сразу уходит на сервер злоумышленников.

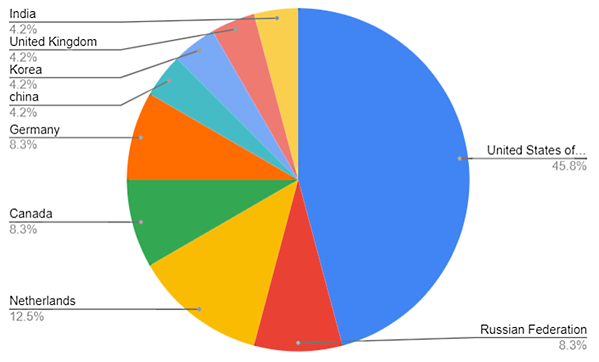
«Практически 50% жертв группировки располагаются в США. Судя по содержанию фишинговых писем, которые упоминают президента Ирана и его ошибки на посту, кампания нацелена на иранцев, проживающих на территории другой страны», — объясняет команда SafeBreach Labs.

Второе место по числу жертв атаки занимают Нидерланды (12,5%), а третье делят между собой Россия, Канада и Германия (8,3%).

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru