


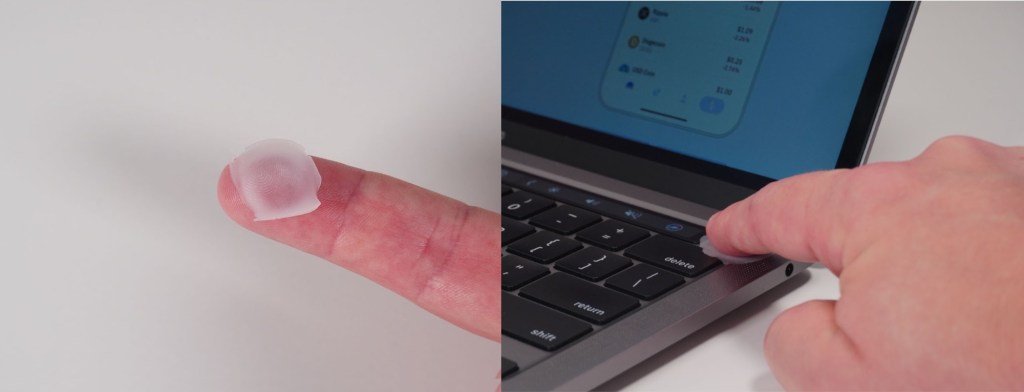

Эксперты клонировали отпечаток пальца с помощью дешёвых инструментов

Эксперты клонировали отпечаток пальца с помощью дешёвых инструментов

Эксперты клонировали отпечаток пальца с помощью дешёвых инструментов

Специалисты по защите информации показали, как можно обойти биометрическую аутентификацию с помощью дубля отпечатка пальца. Всё, что понадобится атакующему — комплект инструментов, который обойдётся в пять долларов (около 374 рублей).

Как правило, биометрическая аутентификация считается более защищённым способом доступа к аккаунту, чем те же ПИН-коды и пароли. Однако есть также мнение, что сканирование отпечатка пальца — не очень надёжный метод, поскольку все мы оставляем их в общественных местах.

Ранее эксперты уже не раз демонстрировали различные способы сбора и клонирования отпечатков пальцев (например, сканер в OnePlus 7 Pro), однако зачастую это подразумевало использование DSLR-камер или высокоточных 3D-принтеров.

На днях команда Kraken Security Labs опубликовала исследование, в котором показан способ клонировать отпечатки пальцев, не используя при этом дорогостоящие или сложные инструменты. По словам специалистов, потенциальному злоумышленнику достаточно просто сфотографировать палец жертвы с помощью любого современного смартфона, а затем создать негатив с помощью софта для обработки фотографий.

Как правило, этого достаточно для приемлемого отображения линий отпечатка пальца жертвы. После этого остаётся только процесс печати.


На последнем этапе злоумышленник должен задействовать любой лазерный принтер и столярный клей, который полностью повторит линии отпечатка пальца атакуемого пользователя. На изображении ниже исследователи демонстрируют этот способ для разблокировки ноутбука от Apple — MacBook Pro.


Также специалисты посчитали нужным предупредить пользователей, чтобы они не рассчитывали исключительно на доступ по отпечатку. Помимо такой биометрической аутентификации, нужен дополнительный слой защиты.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru