



Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Банда кибервымогателей, использующая в атаках шифровальщик Conti, стала жертвой утечки данных. Специалистам по кибербезопасности удалось выявить реальный IP-адрес одного из главных серверов преступников, в результате чего эксперты больше месяца держали под контролем систему злоумышленников.

Группировка использовала взломанный сервер в качестве площадки для оплаты выкупа. Именно туда атакующие направляли жертв после очередной успешной кибератаки.

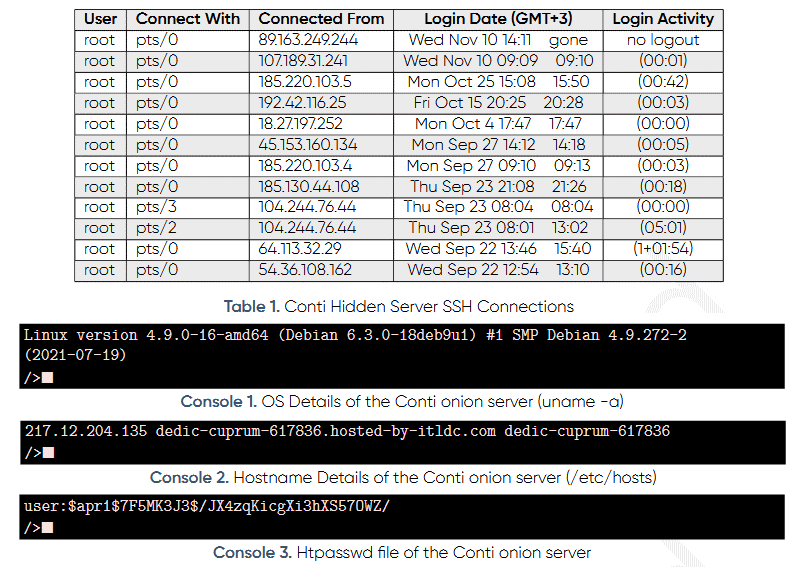
«Наша команда обнаружила уязвимость в серверах Conti и использовала её для идентификации реальных IP-адресов скрытых серверов кибергруппы. Оказалось, что настоящий IP — 217.12.204.135 — находится под контролем украинского хостера ITL LLC», — пишет в своём отчёте компания Prodaft.

Исследователи на протяжении нескольких недель сохраняли доступ к серверу преступников и параллельно мониторили сетевой трафик, пытаясь найти в нём другие IP-адреса, связанные с сервером. Помимо этого, специалисты также анализировали SSH-подключения, инициированные непосредственно членами банды.

К сожалению, идентифицировать самих операторов Conti не удалось, поскольку те использовали Tor. Тем не менее эксперты перехватили другую важную информацию: сведения об операционной системе и файл htpasswd, содержащий хешированный пароль от сервера.


После того как о взломе стало известно, злоумышленники оперативно вывели затронутый сервер в офлайн. Команда исследователей MalwareHunterTeam, которая «ведёт» операторов Conti с середины 10-х годов, заявила, что такое поведение группировки можно назвать нетипичным.

Сотрудники Prodaft поделились своими находками с правоохранительными органами, которые должны уже плотнее взяться за киберпреступников, распространяющих программу-вымогатель.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru