



Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Банда кибервымогателей, использующая в атаках шифровальщик Conti, стала жертвой утечки данных. Специалистам по кибербезопасности удалось выявить реальный IP-адрес одного из главных серверов преступников, в результате чего эксперты больше месяца держали под контролем систему злоумышленников.

Группировка использовала взломанный сервер в качестве площадки для оплаты выкупа. Именно туда атакующие направляли жертв после очередной успешной кибератаки.

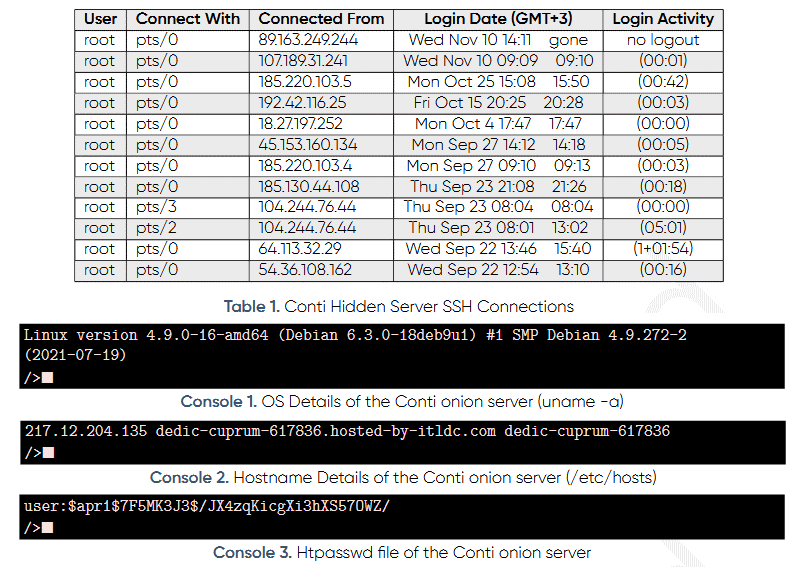
«Наша команда обнаружила уязвимость в серверах Conti и использовала её для идентификации реальных IP-адресов скрытых серверов кибергруппы. Оказалось, что настоящий IP — 217.12.204.135 — находится под контролем украинского хостера ITL LLC», — пишет в своём отчёте компания Prodaft.

Исследователи на протяжении нескольких недель сохраняли доступ к серверу преступников и параллельно мониторили сетевой трафик, пытаясь найти в нём другие IP-адреса, связанные с сервером. Помимо этого, специалисты также анализировали SSH-подключения, инициированные непосредственно членами банды.

К сожалению, идентифицировать самих операторов Conti не удалось, поскольку те использовали Tor. Тем не менее эксперты перехватили другую важную информацию: сведения об операционной системе и файл htpasswd, содержащий хешированный пароль от сервера.


После того как о взломе стало известно, злоумышленники оперативно вывели затронутый сервер в офлайн. Команда исследователей MalwareHunterTeam, которая «ведёт» операторов Conti с середины 10-х годов, заявила, что такое поведение группировки можно назвать нетипичным.

Сотрудники Prodaft поделились своими находками с правоохранительными органами, которые должны уже плотнее взяться за киберпреступников, распространяющих программу-вымогатель.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru