



Новая форма ETW-атак способна ослепить антивирусные продукты в Windows

Новая форма ETW-атак способна ослепить антивирусные продукты в Windows

Новая форма ETW-атак способна ослепить антивирусные продукты в Windows

Исследователи описали два новых метода кибератаки, которые могут «ослепить» антивирусные продукты. Есть одно условие: эти защитные решения должны полагаться на механизм логирования Windows (ETW).

Напомним, что ETW присутствует по умолчанию в операционной системе от Microsoft с момента релиза Windows XP. Этот механизм предназначен для отслеживания и записи событий, связанных с приложениями на пользовательском уровне и драйверами на уровне ядра.

В Windows 11 ETW может фиксировать более 50 тысяч типов событий от служб ОС, защитных средств, стандартных приложений, DLL-библиотек, ядра и драйверов. Часто EDR-системы (Endpoint Detection and Response) используют ETW для мониторинга и детектирования вредоносных программ.

Ранее киберпреступники отключали ETW, чтобы избежать детектирования своих зловредов, однако это не единственная проблема механизма логирования. По словам специалистов, в ETW нашли более десятка уязвимостей только в 2021 году.

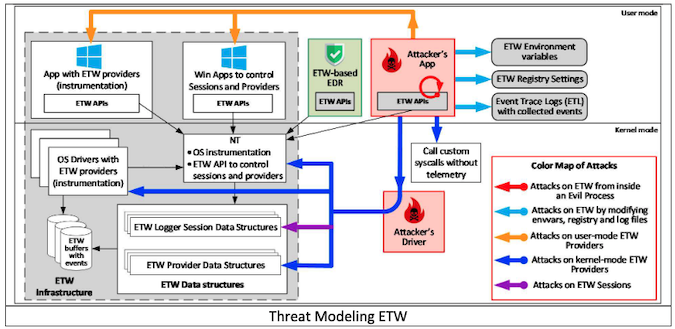
Новый метод атаки, описанный экспертами компании Binarly на конференции Black Hat Europe, позволяет обойти ETW двумя разными способами. Исследователи продемонстрировали эту форму атаки на Microsoft Process Monitor и Windows Defender.


В случае встроенного антивируса Windows Defender, которым оснащена каждая операционная система от Microsoft, специалисты показали, что с помощью нового вектора можно «ослепить» защитное решение. Команда Binarly задействовала вредоносный драйвер уровня ядра, чтобы модифицировать поля в структуре ядра, отвечающие за взаимодействие Windows Defender с ETW.

«Мы хотим указать на проблемы архитектуры, чтобы индустрия смогла устранить все эти возможные векторы атаки», — подчеркнули эксперты.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru