



Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

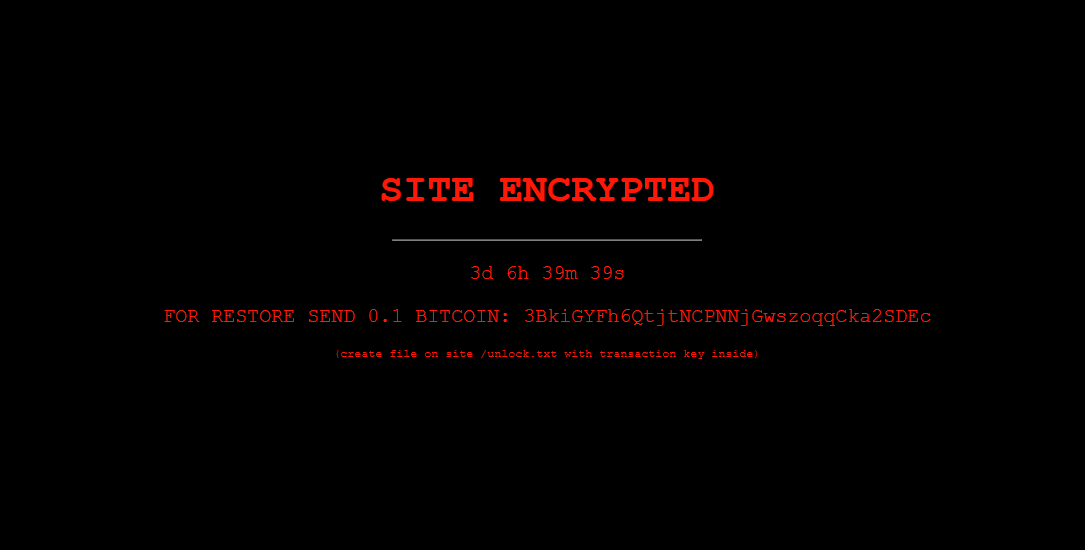
Киберпреступники провели дефейс ряда сайтов на WordPress и разместили уведомления о якобы зашифрованных данных. Эксперты компании Sucuri предупреждают, что эта «атака шифровальщика» является фейковой, злоумышленники просто блефуют.

Согласно отчёту специалистов, злодеи просят 0,1 биткоинов (приблизительно 6100 долларов или 436 842 рублей) за расшифровку пострадавших файлов.


На сегодняшний день кампания поразила по меньшей мере 300 веб-ресурсов. Кстати, число затронутых сайтов можно проверить с помощью поисковой выдачи Google, если искать текст уведомления злоумышленников.

Судя по истории переводов, на данный момент ни один из владельцев атакованных ресурсов не заплатил кибервымогателям. Более того, некоторые сами спокойно вычистили всё, что успели оставить злоумышленники после дефейса.

По данным Sucuri, атакующие использовали уязвимость в Directorist, одном из плагинов для WordPress. Такой вектор кибератаки эксперты называют «scareware», поскольку основная цель преступников — запугать технически неподготовленных администраторов сайтов.

Радует, что пока никто не клюнул на уловку. Это вселяет надежду, что хакеры останутся в этот раз без денег.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru