



Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

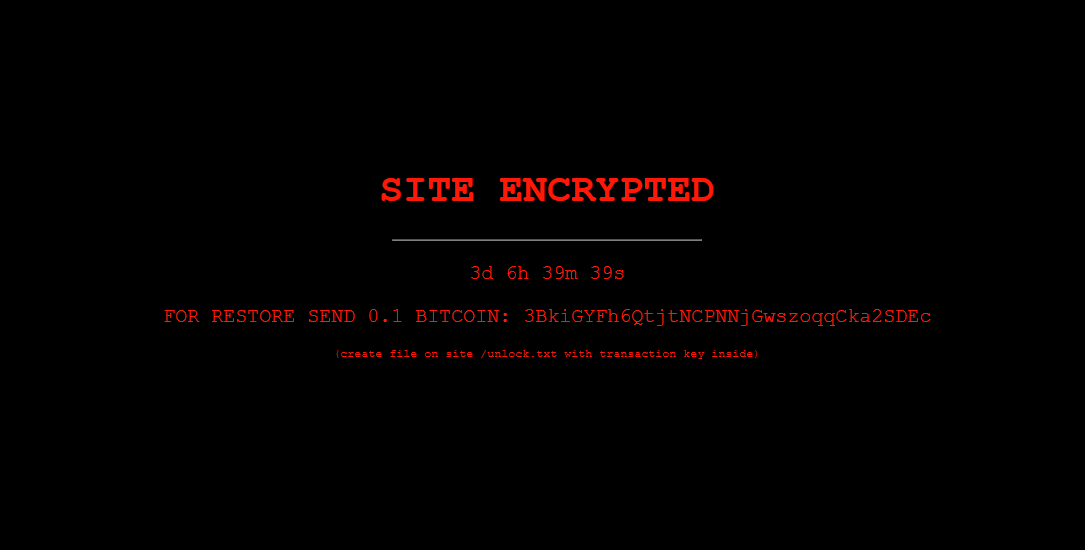
Киберпреступники провели дефейс ряда сайтов на WordPress и разместили уведомления о якобы зашифрованных данных. Эксперты компании Sucuri предупреждают, что эта «атака шифровальщика» является фейковой, злоумышленники просто блефуют.

Согласно отчёту специалистов, злодеи просят 0,1 биткоинов (приблизительно 6100 долларов или 436 842 рублей) за расшифровку пострадавших файлов.


На сегодняшний день кампания поразила по меньшей мере 300 веб-ресурсов. Кстати, число затронутых сайтов можно проверить с помощью поисковой выдачи Google, если искать текст уведомления злоумышленников.

Судя по истории переводов, на данный момент ни один из владельцев атакованных ресурсов не заплатил кибервымогателям. Более того, некоторые сами спокойно вычистили всё, что успели оставить злоумышленники после дефейса.

По данным Sucuri, атакующие использовали уязвимость в Directorist, одном из плагинов для WordPress. Такой вектор кибератаки эксперты называют «scareware», поскольку основная цель преступников — запугать технически неподготовленных администраторов сайтов.

Радует, что пока никто не клюнул на уловку. Это вселяет надежду, что хакеры останутся в этот раз без денег.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru