



Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

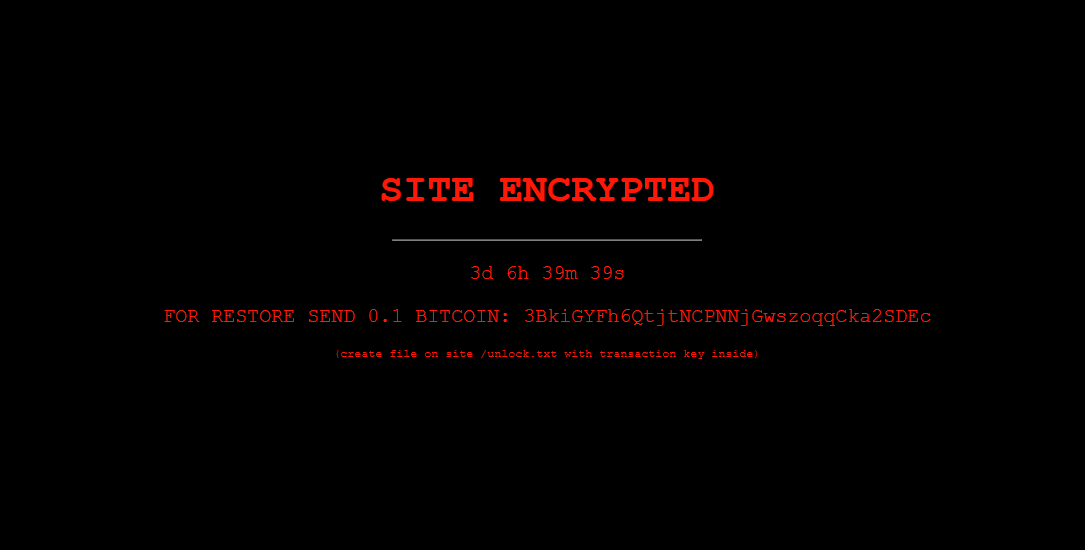
Киберпреступники провели дефейс ряда сайтов на WordPress и разместили уведомления о якобы зашифрованных данных. Эксперты компании Sucuri предупреждают, что эта «атака шифровальщика» является фейковой, злоумышленники просто блефуют.

Согласно отчёту специалистов, злодеи просят 0,1 биткоинов (приблизительно 6100 долларов или 436 842 рублей) за расшифровку пострадавших файлов.


На сегодняшний день кампания поразила по меньшей мере 300 веб-ресурсов. Кстати, число затронутых сайтов можно проверить с помощью поисковой выдачи Google, если искать текст уведомления злоумышленников.

Судя по истории переводов, на данный момент ни один из владельцев атакованных ресурсов не заплатил кибервымогателям. Более того, некоторые сами спокойно вычистили всё, что успели оставить злоумышленники после дефейса.

По данным Sucuri, атакующие использовали уязвимость в Directorist, одном из плагинов для WordPress. Такой вектор кибератаки эксперты называют «scareware», поскольку основная цель преступников — запугать технически неподготовленных администраторов сайтов.

Радует, что пока никто не клюнул на уловку. Это вселяет надежду, что хакеры останутся в этот раз без денег.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru