



Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

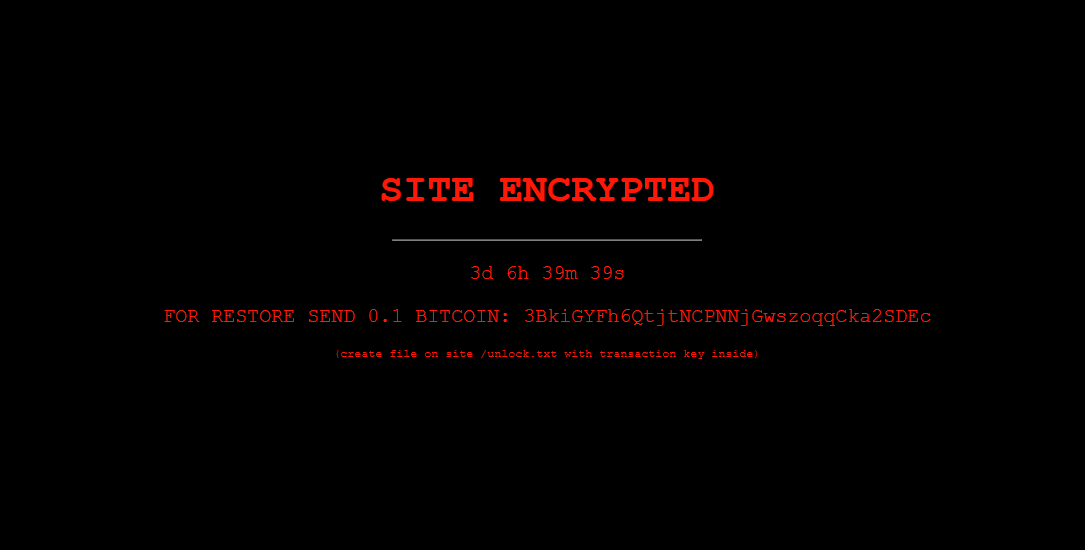
Киберпреступники провели дефейс ряда сайтов на WordPress и разместили уведомления о якобы зашифрованных данных. Эксперты компании Sucuri предупреждают, что эта «атака шифровальщика» является фейковой, злоумышленники просто блефуют.

Согласно отчёту специалистов, злодеи просят 0,1 биткоинов (приблизительно 6100 долларов или 436 842 рублей) за расшифровку пострадавших файлов.


На сегодняшний день кампания поразила по меньшей мере 300 веб-ресурсов. Кстати, число затронутых сайтов можно проверить с помощью поисковой выдачи Google, если искать текст уведомления злоумышленников.

Судя по истории переводов, на данный момент ни один из владельцев атакованных ресурсов не заплатил кибервымогателям. Более того, некоторые сами спокойно вычистили всё, что успели оставить злоумышленники после дефейса.

По данным Sucuri, атакующие использовали уязвимость в Directorist, одном из плагинов для WordPress. Такой вектор кибератаки эксперты называют «scareware», поскольку основная цель преступников — запугать технически неподготовленных администраторов сайтов.

Радует, что пока никто не клюнул на уловку. Это вселяет надежду, что хакеры останутся в этот раз без денег.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru