



Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

Хакеры пугают владельцев WordPress-сайтов фейковой атакой шифровальщика

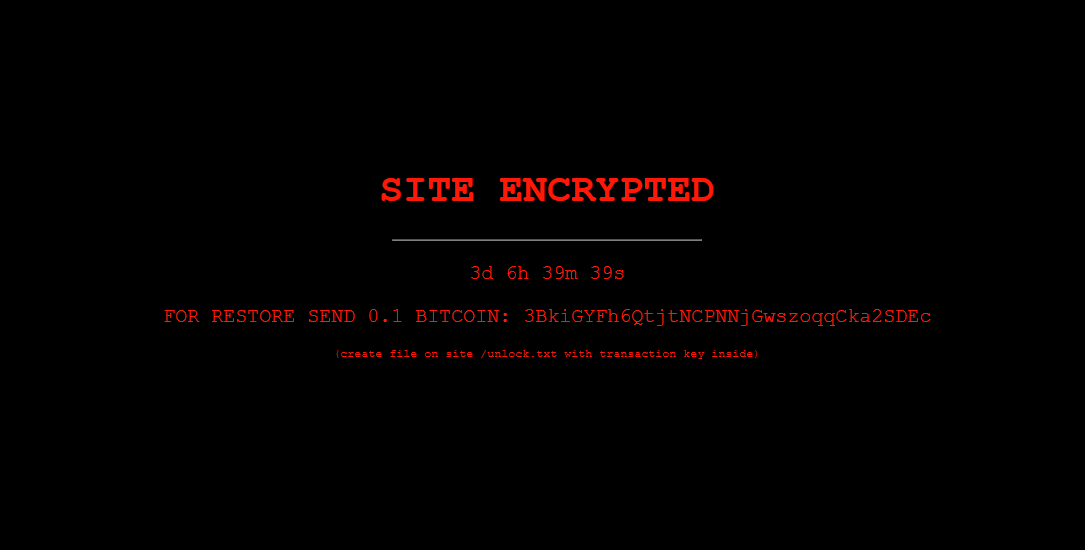
Киберпреступники провели дефейс ряда сайтов на WordPress и разместили уведомления о якобы зашифрованных данных. Эксперты компании Sucuri предупреждают, что эта «атака шифровальщика» является фейковой, злоумышленники просто блефуют.

Согласно отчёту специалистов, злодеи просят 0,1 биткоинов (приблизительно 6100 долларов или 436 842 рублей) за расшифровку пострадавших файлов.


На сегодняшний день кампания поразила по меньшей мере 300 веб-ресурсов. Кстати, число затронутых сайтов можно проверить с помощью поисковой выдачи Google, если искать текст уведомления злоумышленников.

Судя по истории переводов, на данный момент ни один из владельцев атакованных ресурсов не заплатил кибервымогателям. Более того, некоторые сами спокойно вычистили всё, что успели оставить злоумышленники после дефейса.

По данным Sucuri, атакующие использовали уязвимость в Directorist, одном из плагинов для WordPress. Такой вектор кибератаки эксперты называют «scareware», поскольку основная цель преступников — запугать технически неподготовленных администраторов сайтов.

Радует, что пока никто не клюнул на уловку. Это вселяет надежду, что хакеры останутся в этот раз без денег.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru