



Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

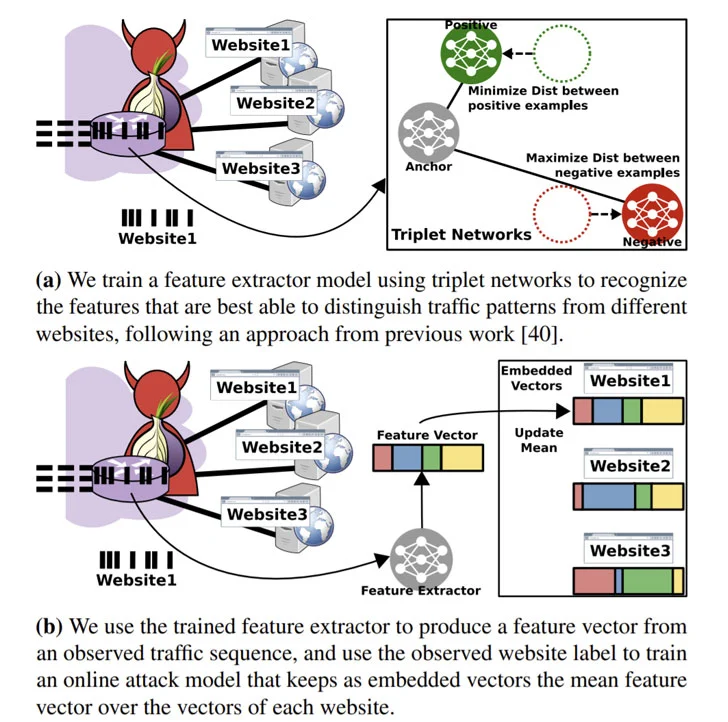
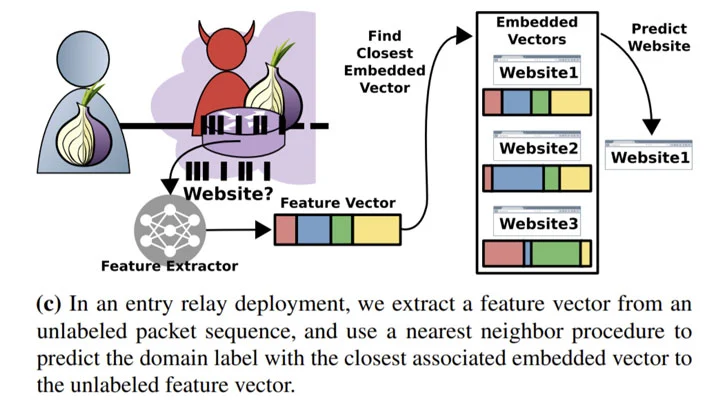
Исследователи провели новый анализ техники снятия цифрового отпечатка посетителей веб-сайтов и пришли к выводу, что потенциальный злоумышленник может легко угадать часто посещаемый жертвой ресурс. Специалисты даже продемонстрировали подобную атаку на зашифрованный трафик Tor.

Согласно опубликованному отчёту (PDF), показанный вектор атаки обеспечивает 95-процентную точность при мониторинге пяти популярных сайтов.

«Наша техника против наборов из 25 и 100 сайтов продемонстрировала 80 и 60% точности соответственно», — подчёркивают исследователи.


Несмотря на все меры конфиденциальности, реализованные проектом Tor (например, зашифрованные запросы для каждого узла, затрудняющие анализ и предотвращающие утечку информации), существуют методы атак, основная цель которых — сломать защиту анонимности пользователя.

Злоумышленники пытаются вычислить паттерны зашифрованного трафика, которыми обменивается жертва и сеть Tor, чтобы вычислить и предугадать посещаемые сайты. Разработанная экспертами техника подразумевает, что атакующий будет использовать выходной узел, с помощью которого будет собирать следы Tor-трафика, сгенерированные реальными пользователями.

Модель исследователей также предполагает наличие фазы онлайн-обучения, на протяжении которой МО-алгоритмы исследуют реальный трафик Tor. Для этого специалисты целую неделю поддерживали входные и выходные узлы и использовали кастомную версию Tor v0.4.3.5 для извлечения необходимой информации.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru