



Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

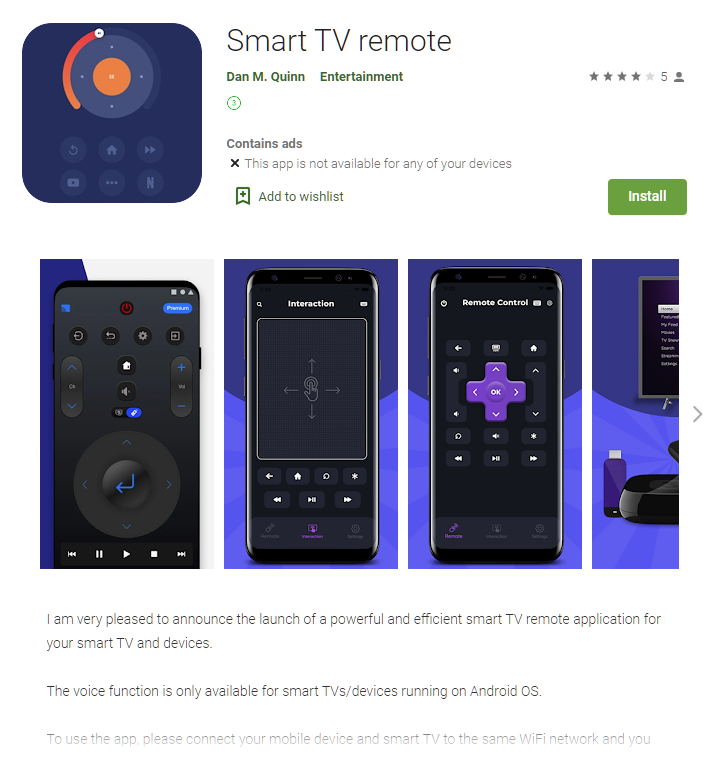
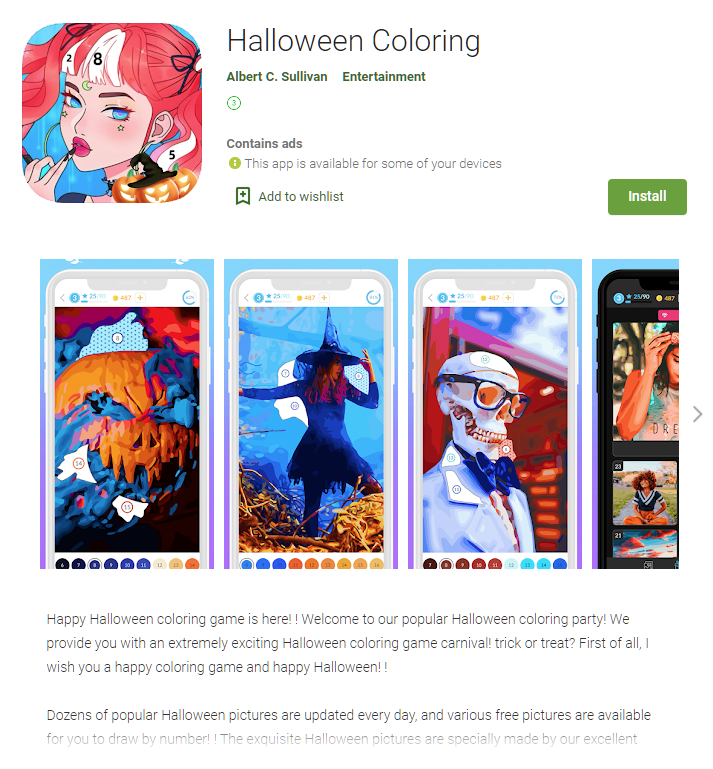
В официальном магазине приложений для Android обнаружили две программы, скрывающие печально известный троян, заточенный под эту мобильную операционную систему. «Smart TV remote» и «Halloween Coloring» скачали по меньшей мере 1000 пользователей.

На возвращение знаменитого «Джокера» обратила внимание Татьяна Шишкова, аналитик вредоносных программ из компании «Лаборатория Касперского». Шишкова сознательно упомянула имена опасных приложений, чтобы пользователи ненароком не скачали их.


Если вы незнакомы с этой киберугрозой, важно отметить, что Android-вредонос Joker успел порядком потрепать нервы пользователям мобильных устройств. Эта программа любит подписывать жертв на платные сервисы без их ведома и согласия.

Например, в прошлом месяце «Джокер» использовал имя популярного веб-сериала «Игра в кальмара» (Squid Game), чтобы пробраться на девайсы как можно большего количества пользователей.

Вредоносная программа также отличается возможностью перехватывать СМС-сообщения, список контактов и другие данные, хранящиеся на устройстве. Само собой, все похищенные сведения передаются оператору.

В середине июля, кстати, «Джокер» совершил очередной налёт на официальный магазин приложений Google Play Store. Разработчики вредоноса использовали целый ряд трюков для обхода сканеров.

Специалисты BleepingComputer изучили последние семплы, скрывающиеся в легитимных приложениях «Smart TV remote» и «Halloween Coloring». Эксперты выяснили, что пейлоад второй ступени загружается из Amazon AWS.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru