



Эксперты разработали инструмент для выявления опасных Chrome-расширений

Эксперты разработали инструмент для выявления опасных Chrome-расширений

Эксперты разработали инструмент для выявления опасных Chrome-расширений

Специалисты немецкого центра информационной безопасности CISPA им. Гельмгольца разработали софт, который может выявлять потенциально опасные расширения для браузера Google Chrome. Задача инструмента — детектировать возможность эксплуатации уязвимостей в аддонах.

Проблема вредоносных Chrome-расширений не преувеличена. Например, в феврале Google удалила более 500 злонамеренных аддонов из официального магазина, поскольку они участвовали в операции киберпреступников.

Такие случаи были зафиксированы в апреле и мае 2020 года, и это с учётом того, что буквально за несколько месяцев до этого Google закрыла Chrome Web Store для публикации новых расширений, чтобы бороться с мошенничеством.

Кроме того, Google уже три года разрабатывала набор API Manifest v3, задача которого — определять функциональные возможности и ограничения расширений для Chrome.

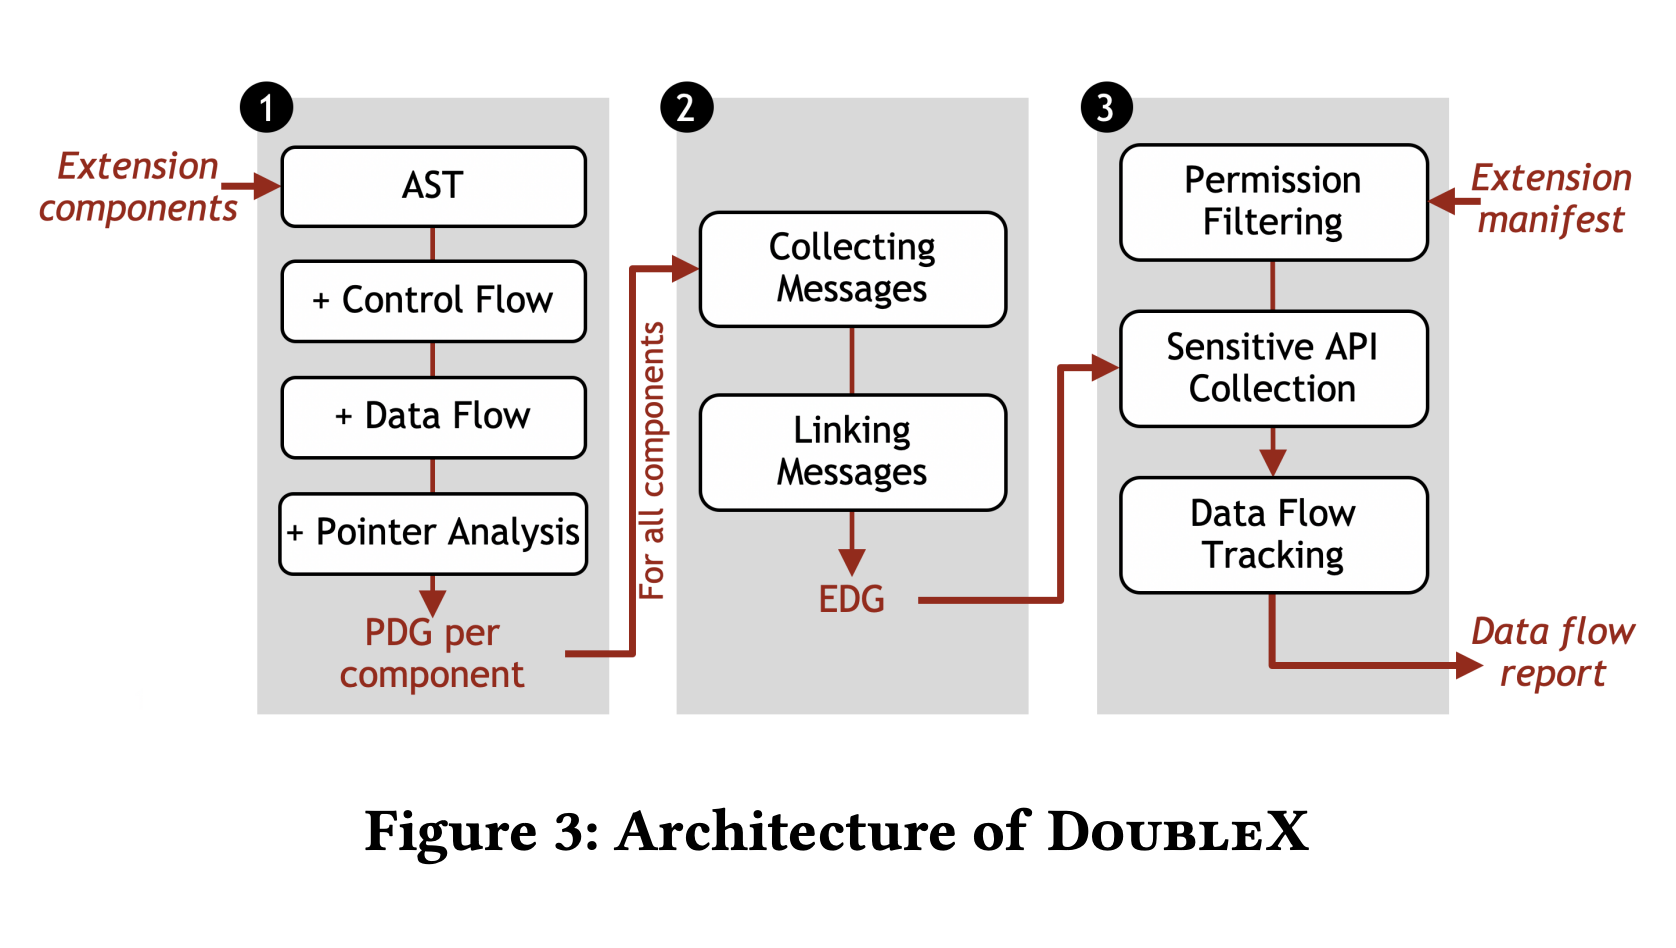
Чтобы как-то помочь пользователям защититься от опасных аддонов, немецкие специалисты разработали инструмент под названием «DoubleX». С помощью этого софта можно выявлять уязвимые расширения (необязательно вредоносные). Подробно эксперты описали своё детище в специальном документе (PDF).

«Мы изучили 154 484 аддона для Chrome, у 278 из которых наблюдалась проблема извлечения и передачи данных пользователей. С помощью DoubleX мы выявили, что 89% проблемных расширений могут раскрыть поток информации стороннему злоумышленнику», — отмечают разработчики DoubleX.

«Также мы зафиксировали 172 аддона, установленных более чем у двух миллионов пользователей, которые позволяют атакующему добраться до данных пользователя через другое  установленное расширение».

Подпишитесь на новости

Россиянам предлагают включить 5G на iPhone за 399 рублей, гарантий нет

Пока Apple официально не разрешила российским iPhone подключаться к 5G, энтузиасты уже продают цифровой ломик. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

Как выяснили в iPhones.ru, решение, вероятно, изменяет операторские настройки iPhone.

Эти профили определяют, какие сетевые функции разрешены для конкретной сим-карты. Программа сохраняет необходимые параметры российского оператора, но включает опции, связанные с доступом к 5G.

Звучит красиво, работает — как повезёт. Сервис не поддерживает некоторые модели, включая iPhone Air и устройства только с eSIM, зависит от версии iOS, оператора и сим-карты.

Разработчики сами называют технологию экспериментальной. Что именно программа меняет в системе, какие данные обрабатывает и переживёт ли настройка очередное обновление iOS, пока неизвестно.


Появился и бесплатный вариант CarrierSIM для iOS 27. Скрипт заставляет систему использовать для российской сим-карты встроенный профиль Vodafone Hungary, в котором 5G уже разрешён.

Для записи изменений применяется механизм AirLift, использующий возможность выхода за пределы каталога синхронизации Apple Books. В общем, не включение галочки, а маленькая экспедиция по внутренностям iOS.

Apple может закрыть обе лазейки следующим обновлением. Кроме того, успешная активация пункта 5G в меню не создаст сеть там, где у оператора её нет. Российские сети пятого поколения пока развёрнуты ограниченно и не всегда заметно выигрывают у LTE.

Минцифры уже обсуждает с Apple официальное включение 5G на iPhone в России.

RSS: Новости на портале Anti-Malware.ru