



Вымогатель Hive научился шифровать системы Linux и FreeBSD (пока с багами)

Вымогатель Hive научился шифровать системы Linux и FreeBSD (пока с багами)

Вымогатель Hive научился шифровать системы Linux и FreeBSD (пока с багами)

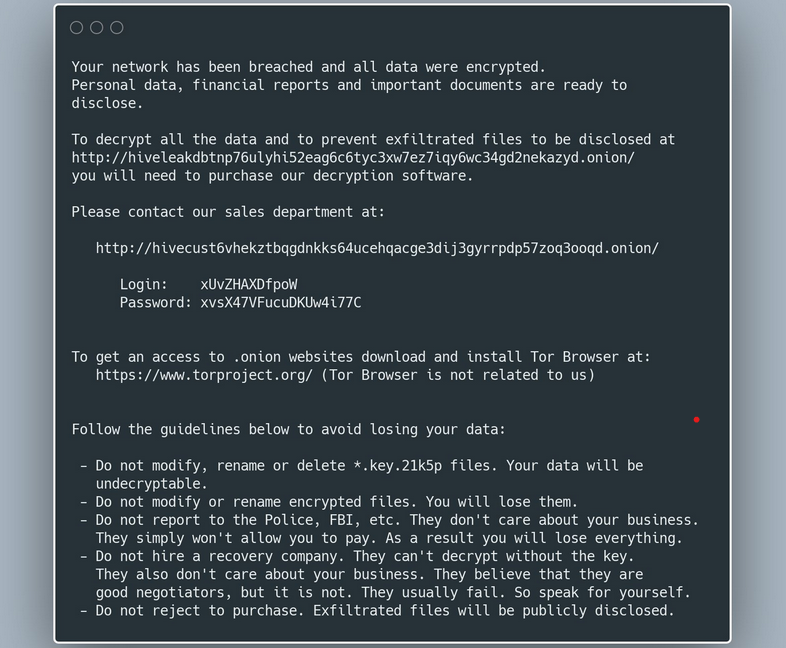
Авторы программы-вымогателя Hive научили своё детище шифровать системы Linux и FreeBSD. Интересно, что специально для этих платформ киберпреступники создали отдельные образцы вредоносной программы. О новых семплах рассказали специалисты ESET.

Как отметили исследователи, новые версии Hive всё ещё находятся в стадии разработки, поэтому часть их функциональных возможностей на сегодняшний день под вопросом. Например, анализ ESET показал, что заточенные под Linux образцы содержат множество багов.

Если такой семпл запустится с прямым путём, до шифрования файлов дело не дойдёт, потому что зловред тут же завершит работу. Для сравнения можно отметить, что Windows-версия Hive содержит целых пять опций запуска и может «прибить» процессы, пропустить неинтересные файлы и т. д.

Кроме того, атакующие Linux образцы программы-вымогателя не могут запустить шифрование без root-прав, поскольку вредонос пытается скопировать записку с выкупом в корневую файловую систему.

«Как и версии вредоноса для Windows, обнаруженные образцы написаны на языке Golang. При этом строки, имена пакетов и функций обфусцированы (предположительно, с помощью gobfuscate)», — пишет ESET.


Операторы Hive активны как минимум с июня 2021 года, за это время шифровальщик успел поразить более 30 организаций. Причём злоумышленники считают только тех жертв, которые отказались платить выкуп.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru