



Вымогатель Hive научился шифровать системы Linux и FreeBSD (пока с багами)

Вымогатель Hive научился шифровать системы Linux и FreeBSD (пока с багами)

Вымогатель Hive научился шифровать системы Linux и FreeBSD (пока с багами)

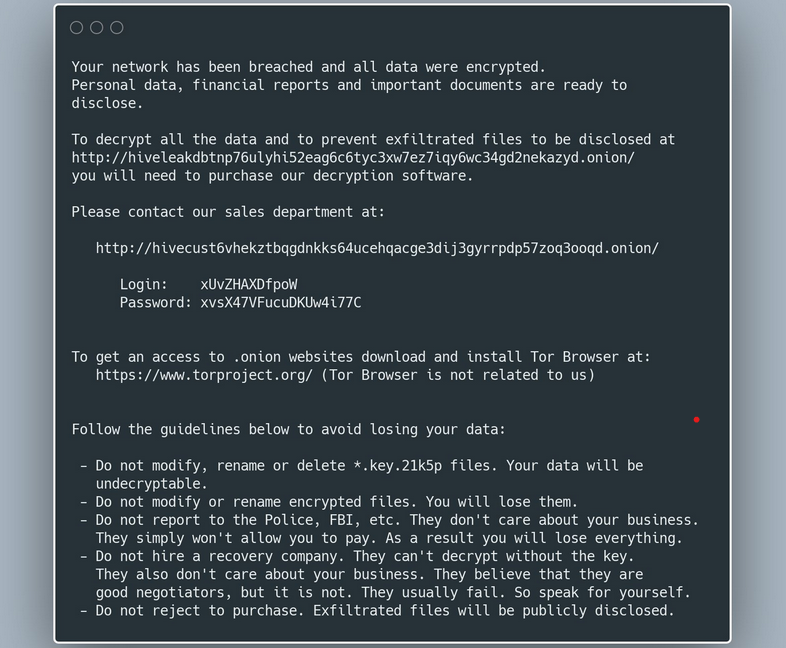
Авторы программы-вымогателя Hive научили своё детище шифровать системы Linux и FreeBSD. Интересно, что специально для этих платформ киберпреступники создали отдельные образцы вредоносной программы. О новых семплах рассказали специалисты ESET.

Как отметили исследователи, новые версии Hive всё ещё находятся в стадии разработки, поэтому часть их функциональных возможностей на сегодняшний день под вопросом. Например, анализ ESET показал, что заточенные под Linux образцы содержат множество багов.

Если такой семпл запустится с прямым путём, до шифрования файлов дело не дойдёт, потому что зловред тут же завершит работу. Для сравнения можно отметить, что Windows-версия Hive содержит целых пять опций запуска и может «прибить» процессы, пропустить неинтересные файлы и т. д.

Кроме того, атакующие Linux образцы программы-вымогателя не могут запустить шифрование без root-прав, поскольку вредонос пытается скопировать записку с выкупом в корневую файловую систему.

«Как и версии вредоноса для Windows, обнаруженные образцы написаны на языке Golang. При этом строки, имена пакетов и функций обфусцированы (предположительно, с помощью gobfuscate)», — пишет ESET.


Операторы Hive активны как минимум с июня 2021 года, за это время шифровальщик успел поразить более 30 организаций. Причём злоумышленники считают только тех жертв, которые отказались платить выкуп.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru