



В Сети нашли установки Prometheus, которые могут раскрыть важные данные

В Сети нашли установки Prometheus, которые могут раскрыть важные данные

В Сети нашли установки Prometheus, которые могут раскрыть важные данные

Эксперты обнаружили в Сети десятки тысяч незащищённых установок Prometheus, решения для мониторинга с открытым исходным кодом. Некорректная конфигурация таких инсталляций может привести к раскрытию конфиденциальных данных.

На потенциально опасные установки наткнулись исследователи из JFrog. Напомним, что Prometheus собирает с конечных точек метрику в режиме реального времени. Это довольно популярное решение, которое используют крупные компании вроде Uber.

Prometheus может извлекать данные, затем агрегировать их и передавать базе данных. Однако специалисты JFrog нашли множество установок, которые потенциально сливали метрику, в результате чего злоумышленники могли собрать всю обрабатываемую информацию.

Дело в том, что большинство инсталляций Prometheus, к сожалению, так и не начали использовать базовую аутентификацию, которую представили с выходом Transport Layer Security (TLS) версии 2.24.0.

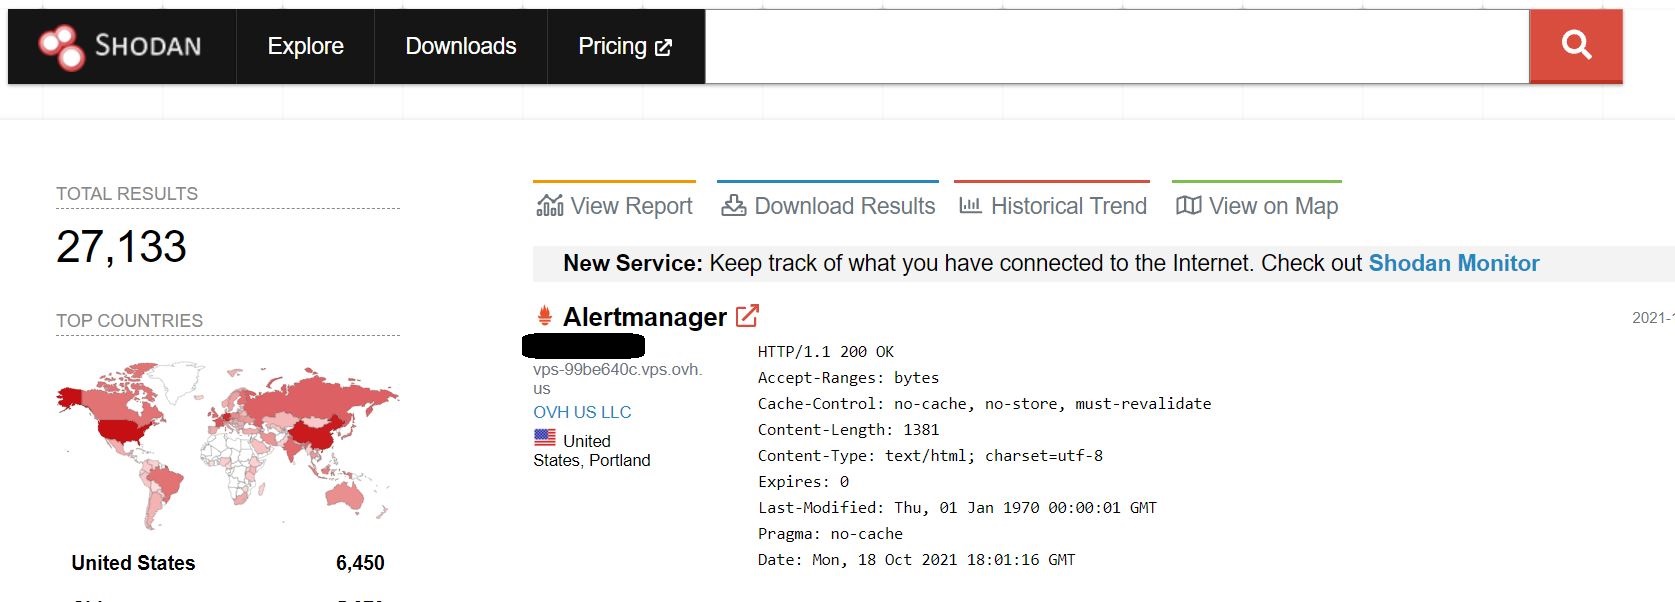
Используя специальный поисковик Shodan, команда JFrog нашла 27 тысяч незащищённых установок Prometheus. А ZoomEye показал и того больше — 43 тыс. потенциально уязвимых хостов.


Открытые данные имели конфиденциальный характер. Если злоумышленники доберутся до них, они смогут использовать эту информацию для развития своих атак на организации. Например, учётные данные можно извлечь из URL-строк и т. п.

Исследователи рекомендуют настроить аутентификацию или шифрование при установке Prometheus. Это поможет уберечь внутренние данные от посторонних.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru