



Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Google опубликовала исследование активности операторов программ-вымогателей, в котором упоминаются 80 миллинов проанализированных образцов этих вредоносных программ более чем из 140 стран. Согласно отчёту специалистов, больше всего семплов пришло из Израиля.

По данным (PDF) Google, в топ-10 стран, наиболее затронутых проблемой шифровальщиков, вошли Израиль, Южная Корея, Вьетнам, Китай, Сингапур, Индия, Казахстан, Филиппины, Иран и Великобритания.

В ходе исследования учитывались семплы вредоносов, загруженные на сервис VirusTotal. Например, Израиль с начала 2020 года загрузил больше всего образцов шифровальщиков. Причиной роста активности подобных атак, по мнению экспертов, стала деятельность группировки GandCrab.

Напомним, что эта группа предлагала программу-вымогатель в качестве услуги: другие злоумышленники могли брать зловред в аренду, оставлять себе часть прибыли, а другую часть отдавать авторам шифровальщика.

«GandCrab продемонстрировал невероятный скачок в первом квартале 2020 года. С тех пор киберпреступники лишь наращивали обороты. На самом деле, этот вымогатель активен по сей день, однако число свежих образцов уже не то», — отмечают представители VirusTotal.

В июле 2021 года новую волну атак шифровальщиков поднял Babuk, но он занял лишь второе место по количеству отправленных семплов. Таким образом, образцы GandCrab составили 78,5%, а Babuk и Cerber — 7,6 и 3,1% соответственно.


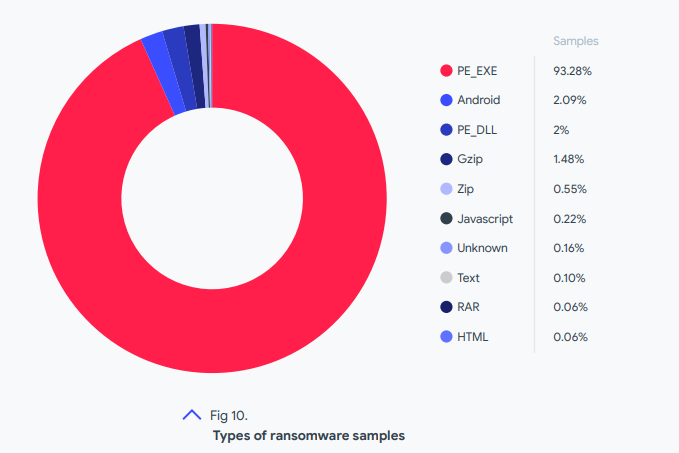
Согласно отчёту Google, 95% зафиксированных вредоносных семплов представляли собой исполняемые файлы или библиотеки для Windows. Всего 2% достались системе Android.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru