



Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Google опубликовала исследование активности операторов программ-вымогателей, в котором упоминаются 80 миллинов проанализированных образцов этих вредоносных программ более чем из 140 стран. Согласно отчёту специалистов, больше всего семплов пришло из Израиля.

По данным (PDF) Google, в топ-10 стран, наиболее затронутых проблемой шифровальщиков, вошли Израиль, Южная Корея, Вьетнам, Китай, Сингапур, Индия, Казахстан, Филиппины, Иран и Великобритания.

В ходе исследования учитывались семплы вредоносов, загруженные на сервис VirusTotal. Например, Израиль с начала 2020 года загрузил больше всего образцов шифровальщиков. Причиной роста активности подобных атак, по мнению экспертов, стала деятельность группировки GandCrab.

Напомним, что эта группа предлагала программу-вымогатель в качестве услуги: другие злоумышленники могли брать зловред в аренду, оставлять себе часть прибыли, а другую часть отдавать авторам шифровальщика.

«GandCrab продемонстрировал невероятный скачок в первом квартале 2020 года. С тех пор киберпреступники лишь наращивали обороты. На самом деле, этот вымогатель активен по сей день, однако число свежих образцов уже не то», — отмечают представители VirusTotal.

В июле 2021 года новую волну атак шифровальщиков поднял Babuk, но он занял лишь второе место по количеству отправленных семплов. Таким образом, образцы GandCrab составили 78,5%, а Babuk и Cerber — 7,6 и 3,1% соответственно.


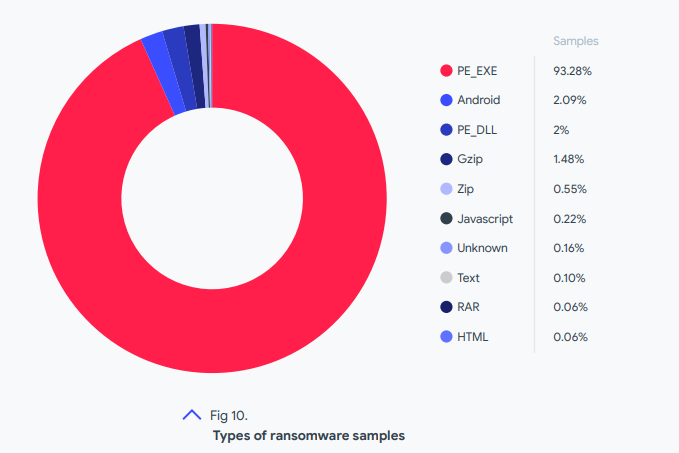
Согласно отчёту Google, 95% зафиксированных вредоносных семплов представляли собой исполняемые файлы или библиотеки для Windows. Всего 2% достались системе Android.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru