



Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Google опубликовала исследование активности операторов программ-вымогателей, в котором упоминаются 80 миллинов проанализированных образцов этих вредоносных программ более чем из 140 стран. Согласно отчёту специалистов, больше всего семплов пришло из Израиля.

По данным (PDF) Google, в топ-10 стран, наиболее затронутых проблемой шифровальщиков, вошли Израиль, Южная Корея, Вьетнам, Китай, Сингапур, Индия, Казахстан, Филиппины, Иран и Великобритания.

В ходе исследования учитывались семплы вредоносов, загруженные на сервис VirusTotal. Например, Израиль с начала 2020 года загрузил больше всего образцов шифровальщиков. Причиной роста активности подобных атак, по мнению экспертов, стала деятельность группировки GandCrab.

Напомним, что эта группа предлагала программу-вымогатель в качестве услуги: другие злоумышленники могли брать зловред в аренду, оставлять себе часть прибыли, а другую часть отдавать авторам шифровальщика.

«GandCrab продемонстрировал невероятный скачок в первом квартале 2020 года. С тех пор киберпреступники лишь наращивали обороты. На самом деле, этот вымогатель активен по сей день, однако число свежих образцов уже не то», — отмечают представители VirusTotal.

В июле 2021 года новую волну атак шифровальщиков поднял Babuk, но он занял лишь второе место по количеству отправленных семплов. Таким образом, образцы GandCrab составили 78,5%, а Babuk и Cerber — 7,6 и 3,1% соответственно.


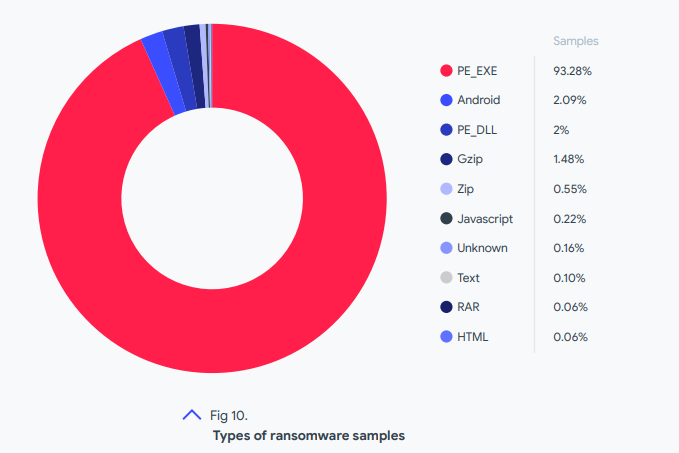
Согласно отчёту Google, 95% зафиксированных вредоносных семплов представляли собой исполняемые файлы или библиотеки для Windows. Всего 2% достались системе Android.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru