



Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Google опубликовала исследование активности операторов программ-вымогателей, в котором упоминаются 80 миллинов проанализированных образцов этих вредоносных программ более чем из 140 стран. Согласно отчёту специалистов, больше всего семплов пришло из Израиля.

По данным (PDF) Google, в топ-10 стран, наиболее затронутых проблемой шифровальщиков, вошли Израиль, Южная Корея, Вьетнам, Китай, Сингапур, Индия, Казахстан, Филиппины, Иран и Великобритания.

В ходе исследования учитывались семплы вредоносов, загруженные на сервис VirusTotal. Например, Израиль с начала 2020 года загрузил больше всего образцов шифровальщиков. Причиной роста активности подобных атак, по мнению экспертов, стала деятельность группировки GandCrab.

Напомним, что эта группа предлагала программу-вымогатель в качестве услуги: другие злоумышленники могли брать зловред в аренду, оставлять себе часть прибыли, а другую часть отдавать авторам шифровальщика.

«GandCrab продемонстрировал невероятный скачок в первом квартале 2020 года. С тех пор киберпреступники лишь наращивали обороты. На самом деле, этот вымогатель активен по сей день, однако число свежих образцов уже не то», — отмечают представители VirusTotal.

В июле 2021 года новую волну атак шифровальщиков поднял Babuk, но он занял лишь второе место по количеству отправленных семплов. Таким образом, образцы GandCrab составили 78,5%, а Babuk и Cerber — 7,6 и 3,1% соответственно.


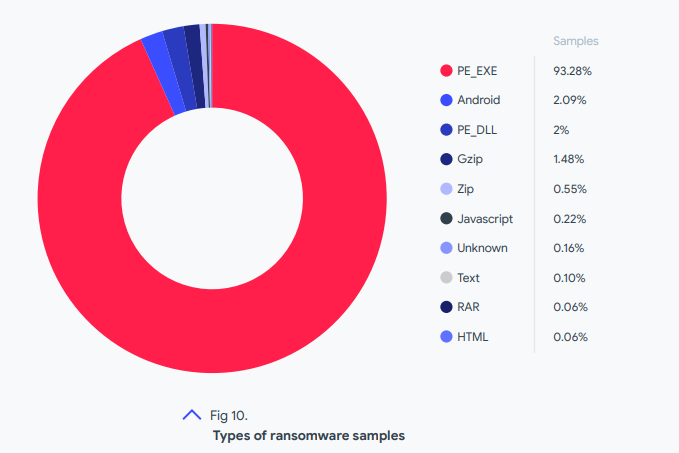
Согласно отчёту Google, 95% зафиксированных вредоносных семплов представляли собой исполняемые файлы или библиотеки для Windows. Всего 2% достались системе Android.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru