



Хакеры выставили на продажу 60 Гбайт данных, украденных у Acer

Хакеры выставили на продажу 60 Гбайт данных, украденных у Acer

Хакеры выставили на продажу 60 Гбайт данных, украденных у Acer

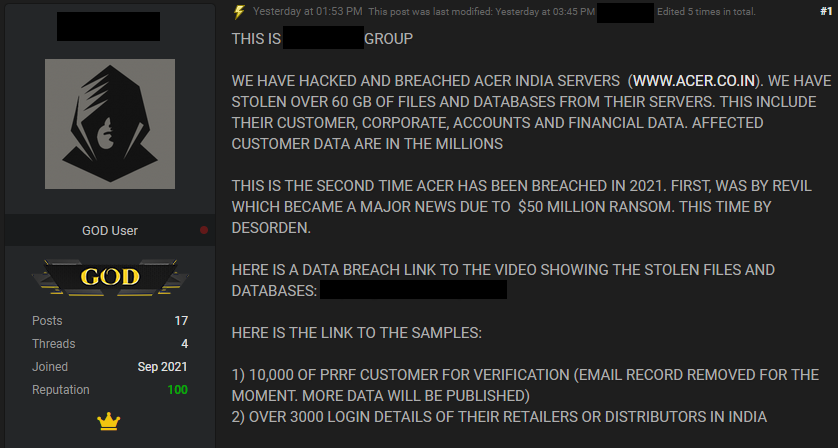
На форуме RAID, который вымогатели используют для запугивания жертв и продажи краденых данных, появилось сообщение о взломе индийских серверов Acer. Хакеры утверждают, что украли у крупнейшего производителя компьютеров 60 Гбайт данных, в том числе клиентские базы, учетки ритейлеров и дистрибьюторов, а также финансовую информацию.

В комментарии для прессы представитель Acer подтвердил факт взлома, уточнив, что под атаку попал их сервис гарантийного и постгарантийного обслуживания в Индии. В компании запустили расследование, произвели полный скан всех систем и начали оповещать затронутых клиентов.

Уведомления об инциденте разосланы также в местные правоохранительные органы и CERT. Деловые операции вендора не пострадали, перебоев в рабочих процессах тоже не замечено.

В своем сообщении на форуме хакеры привели ссылки на видео украденных файлов, а также на два набора данных для проверки: клиентскую базу и список логинов и паролей посредников Acer в Индии. Репортер The Record пишет, что им удалось удостовериться в подлинности некоторых слитых данных.


Это уже вторая утечка у тайваньского техногиганта в этом году. Весной злоумышленники запустили в сеть Acer шифровальщика и украли внутреннюю информацию, которую потом выложили на своем сайте.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru