



Фейковые свидания в рунете приносят мошенникам миллионы

Фейковые свидания в рунете приносят мошенникам миллионы

Фейковые свидания в рунете приносят мошенникам миллионы

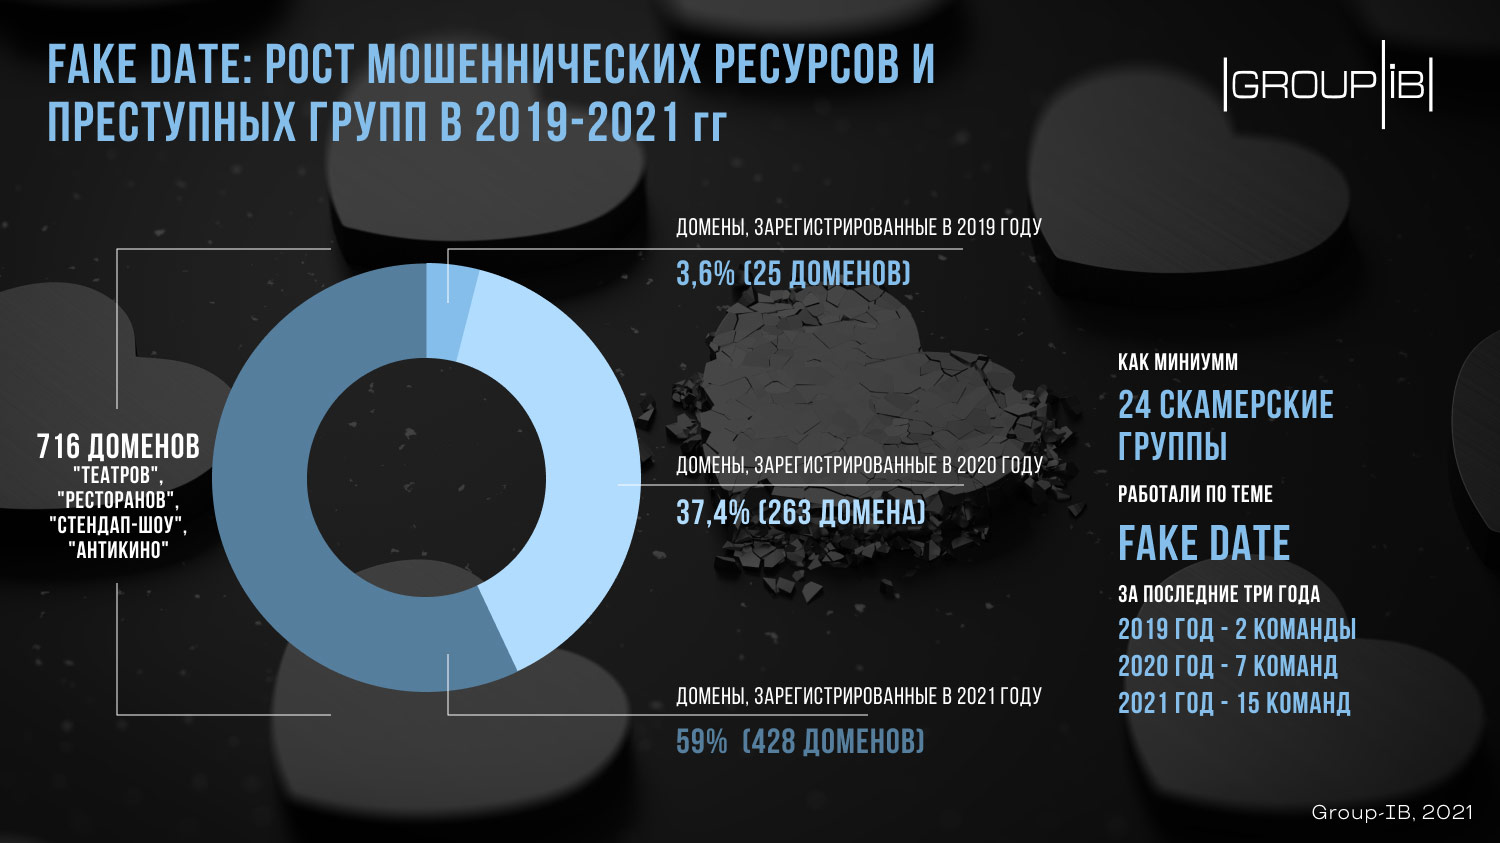
За три года Group-IB выявила более 700 доменов, которые мошенники используют для отъема денег, приглашая своих жертв на свидание в театр, на стендап-шоу или в ресторан. В России по схеме Fake Date работают как минимум два десятка преступных групп; одна из них за год заработала обманом более 18 млн рублей, проведя свыше 7 тыс. транзакций.

Сценарий Fake Date во всех случаях примерно одинаков. Лжедевушка знакомится в Tinder, Badoo или иной соцсети с мужчиной, быстро переводит диалог в мессенджер (Telegram) и приглашает его на свидание. При этом она сообщает, что у нее есть билет на спектакль или интересное ток-шоу, и предлагает выкупить соседнее место, используя ее QR-код. Пройдя по указанной ссылке, жертва производит оплату — и теряет контакт со своей «возлюбленной».

Первые случаи применения Fake Date в России наблюдатели из Group-IB зафиксировали в 2018 году. С тех пор количество поддельных сайтов, задействованных в этой схеме, значительно увеличилось, как и число ОПГ, промышляющих таким разводом.


В этом году самым популярным местом свидания, куда заманивают романтиков, оказались театры и стендап-шоу (60% поддельных сайтов). На долю ресторанов, спа-клубов и кальянных совокупно пришлось 35% имитаций, созданных мошенниками.

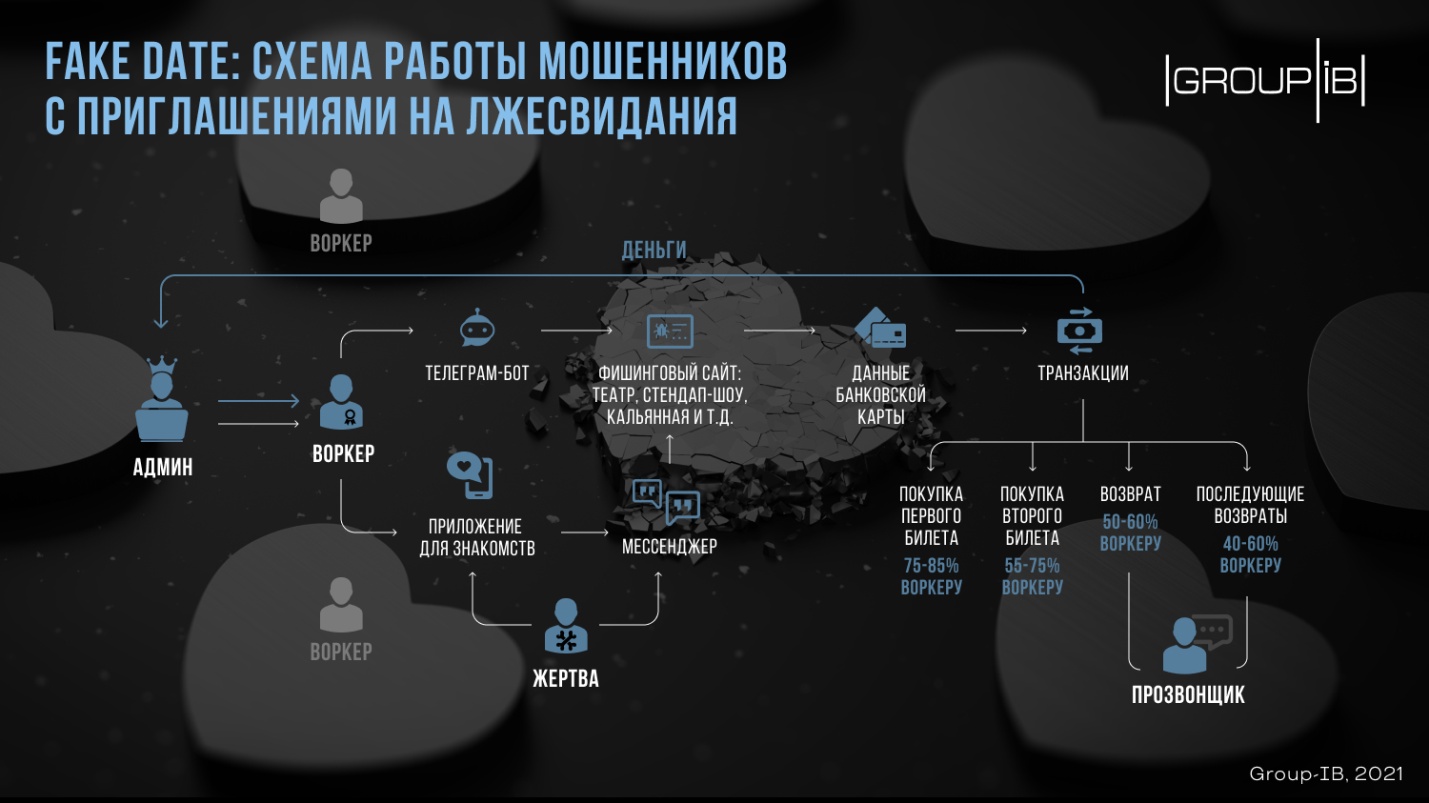
«Работая по схеме Fake Date, мошенники, как правило, предварительно пытаются узнать интересы своего собеседника, составить его психологически портрет и, исходя из этого, предлагают ту или иную наживку, в том числе исходя из платежеспособности жертвы, — рассказывает замглавы департамента CERT-GIB Ярослав Каргалев. — Исследуя эту схему, мы встречались с самыми различными ее модификациями. В некоторых из них жертве приходилось платить трижды: за свой билет, за билет для «подружки» и при попытке оформления возврата».

В ходе исследования были обнаружены признаки родства Fake Date с другой мошеннической схемой, «Мамонт». Онлайн-ресурсы, используемые аферистами, зачастую одинаковы, сайты иногда регистрируют все те же лица. Иерархия в группе, организация работы — даже сленг — в обоих случаях поразительно схожи.


Действия рядовых участников ОПГ (воркеров) координируются через Telegram, там же в отдельном канале они могут вести учет выплат и общаться с коллегами. С потенциальными жертвами воркеры беседуют обычно с помощью чат-ботов, но могут использовать также аудио- или видеозапись.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru