



Пароли к базам данных Sky.com целый месяц находились в открытом доступе

Пароли к базам данных Sky.com целый месяц находились в открытом доступе

Пароли к базам данных Sky.com целый месяц находились в открытом доступе

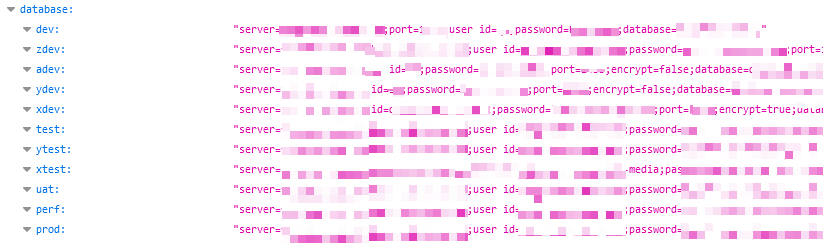
Из-за неправильной настройки сервера в домене Sky.com в общий доступ попал конфигурационный файл, содержащий нешифрованные пароли к множеству производственных баз данных. Поисковая система проиндексировала этот объект 7 сентября, ошибка была обнаружена и исправлена 8 октября.

По словам исследователей из CyberNews, их находка похожа на основной файл конфигурации веб-приложения, размещенного в поддомене, который использует дизайнерская студия UpLift Media — детище Sky, крупнейшего оператора платного телевидения в Западной Европе.

Соответствующая ссылка месяц назад всплыла в результатах неназванной поисковой системы для IoT. Согласно политике поисковика, грозящие утечкой URL в течение месяца отображаются только доверенным пользователям.

В попашем в паблик файле баг-хантеры в числе прочего обнаружили учетные данные для доступа к рабочим базам данных (в том числе пароли в открытом виде), а также IP-адреса и имена доменов, ассоциированные с конечным оборудованием разработчиков. Подобная информация позволяет злоумышленнику получить доступ к внутренним серверам компании, захватить контроль над сайтом или запустить зловреда в корпоративную сеть.

Когда исследователи сообщили в Sky об опасной находке, там быстро провели расследование и заблокировали доступ к засветившемуся конфигурационному файлу. Кто еще, кроме CyberNews, успел просмотреть его содержимое, сказать трудно.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru