



UEFI-буткит ESPecter бэкдорит Windows с 2012 года

UEFI-буткит ESPecter бэкдорит Windows с 2012 года

UEFI-буткит ESPecter бэкдорит Windows с 2012 года

Исследователи из ESET обнаружили новый, никем не описанный буткит для UEFI, который устанавливается в систему посредством компрометации диспетчера загрузки Windows. Как оказалось, зловред, получивший кодовое имя ESPecter, был создан как минимум в 2012 году и вначале был ориентирован на системы с BIOS.

Буткит позволяет установить контроль над процессом загрузки ОС и обеспечивает хакеру очень стойкое присутствие в системе. Тем не менее, злоумышленники редко применяют такие инструменты: их создание требует хорошей технической подготовки. До находки ESET специалистам по ИБ были известны только четыре случая использования буткита в атаках: Lojax, MosaicRegressor, безымянные модули TrickBot и FinSpy.

Вредонос ESPecter, по словам экспертов, был обнаружен на взломанной машине вместе с клиентским компонентом, обладающим функциями кейлоггера и инфостилера. По всей видимости, атака была проведена с целью шпионажа.

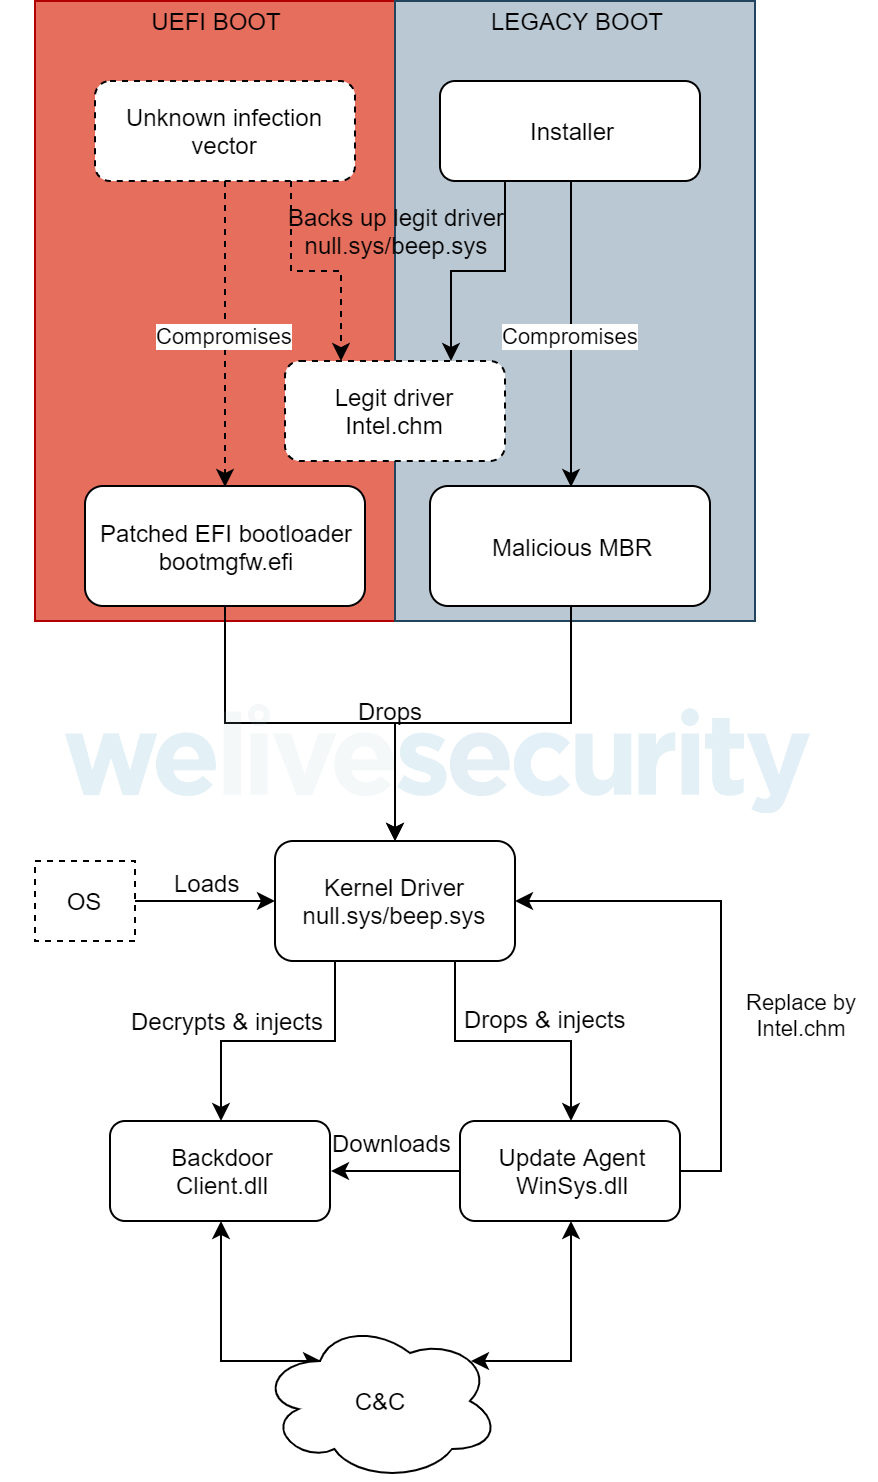
Исследование показало, что новый буткит может устанавливаться в систему двумя способами: посредством подмены главной загрузочной записи на диске (в Legacy-режиме) или через патчинг диспетчера загрузки Windows (bootmgfw.efi).

Версия ESPecter, внедряемая в системный раздел EFI, готовит рабочую среду для целевого зловреда, загружая собственный драйвер режима ядра, способный обойти обязательную проверку цифровой подписи. Этот драйвер, в свою очередь, загружает два компонента режима пользователя — WinSys.dll и Client.dll.

Первый отвечает за сбор информации о зараженной системе и обновление данных конфигурации. Второй работает как бэкдор; он умеет по команде фиксировать клавиатурный ввод, воровать документы, делать снимки экрана, а также автоматически выводить собранную информацию на свой сервер.


Модификация bootmgfw.efi, по свидетельству ESET, возможна только при отключенном режиме безопасной загрузки. Чтобы деактивировать Secure Boot, злоумышленник должен иметь физический доступ к компьютеру либо использовать какую-то уязвимость в прошивке UEFI.

Каким именно образом был внедрен найденный ESPecter, установить не удалось. Во избежание подобных атак эксперты советуют по возможности придерживаться следующих правил:

  • использовать только новейшую версию прошивки;
  • следить за настройками системы;
  • ужесточить контроль доступа к привилегированным аккаунтам;
  • не отключать режим Secure Boot.
Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru