



Незащищённая база The Telegraph раскрыла 10 ТБ данных подписчиков газеты

Незащищённая база The Telegraph раскрыла 10 ТБ данных подписчиков газеты

Незащищённая база The Telegraph раскрыла 10 ТБ данных подписчиков газеты

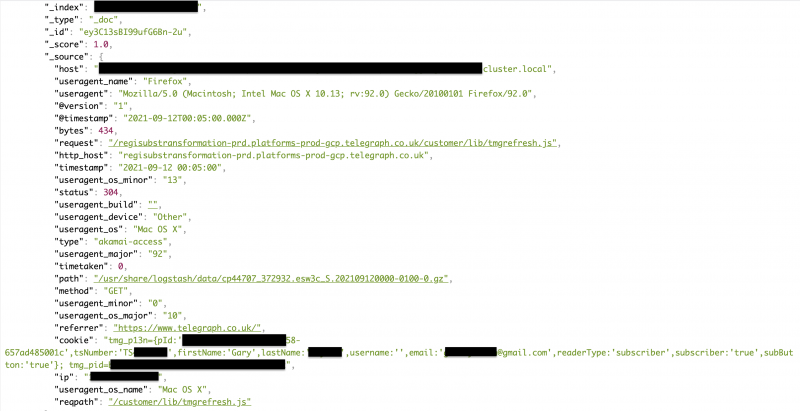
The Telegraph, одно из крупнейших британских изданий, не смогло должным образом защитить базу, в которой хранились данные подписчиков. В результате любой желающий мог получить доступ к 10 ТБ записей безо всякой аутентификации.

Среди скомпрометированной информации можно было найти внутренние логи, полные имена подписчиков, адреса электронной почты, данные об устройстве, URL-запросы, IP-адреса, токены аутентификации и уникальные идентификаторы читателей.

Незащищённую БД обнаружил эксперт по кибербезопасности Боб Дьяченко, который также отметил, что смог без пароля получить доступ как минимум к 1200 контактам.


Дьяченко незамедлительно уведомил The Telegraph, однако изданию понадобилось два дня, чтобы отреагировать и защитить базу данных паролем. К сожалению, за это время специальные поисковые системы успели проиндексировать всё это добро.

Кстати, примечательно, что поисковики зафиксировали данные 1 сентября, то есть БД стояла незащищённой по меньшей мере три недели. Интересно также отметить наличие в базе токенов аутентификации, которые могут использоваться для доступа к платному контенту.

Представители The Telegraph, само собой, опубликовали официальное заявление, в котором отметили, что утечка затронула менее 0,1% пользователей.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru