



Вымогатель AtomSilo приходит через дыру в сервере Confluence

Вымогатель AtomSilo приходит через дыру в сервере Confluence

Вымогатель AtomSilo приходит через дыру в сервере Confluence

Проведенный в Sophos разбор сентябрьской атаки с участием нового шифровальщика AtomSilo показал, что хакеры проникли в сеть через эксплойт CVE-2021-26084 в Confluence Server. На тот момент соответствующий патч был уже доступен — более того, его выпустили за 2,5 недели до киберинцидента.

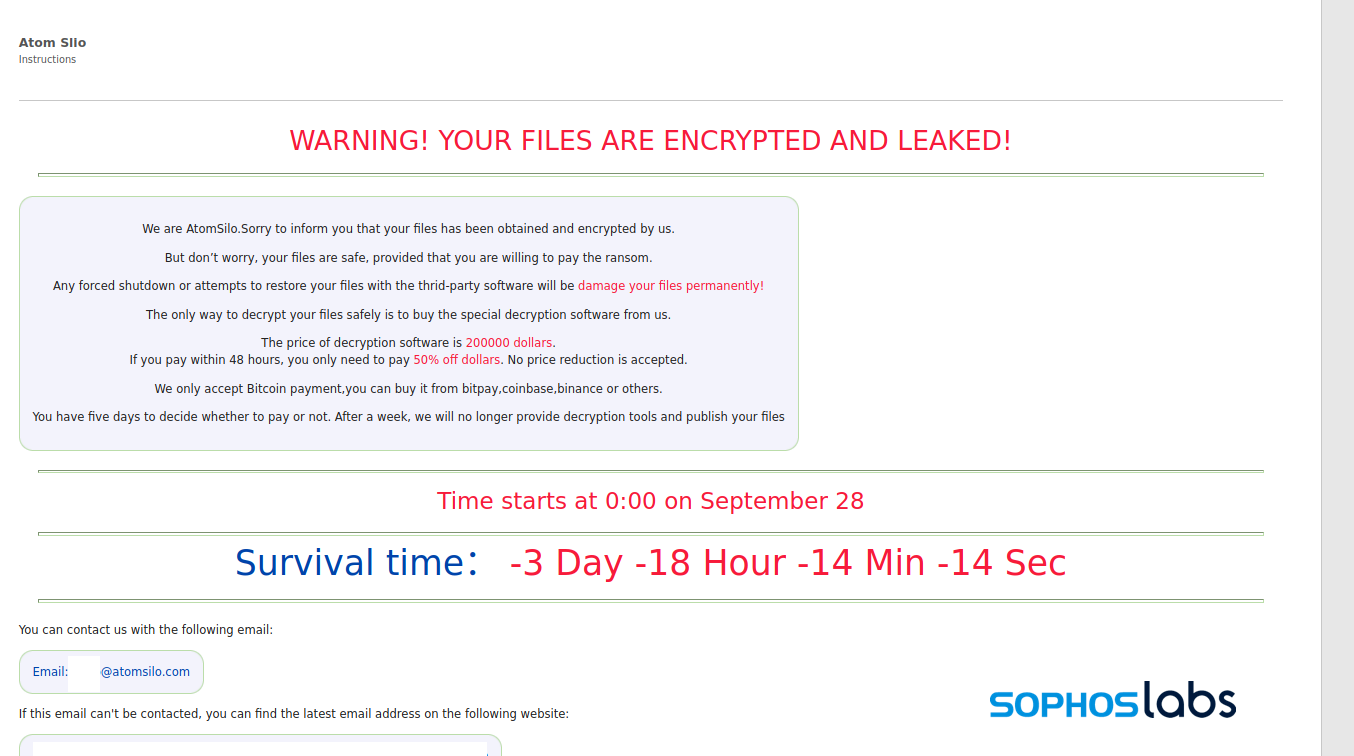
Сам AtomSilo оказался ближайшим родственником LockFile: он схожим образом шифрует файлы, но добавляет собственное расширение — .ATOMSILO. За ключ для расшифровки операторы зловреда взимают $200 тыс. в биткоинах, со скидкой 50% в течение первых двух суток. Если оплата не поступит в течение недели, вымогатели грозятся опубликовать данные, которые они якобы украли у жертвы.

Как оказалось, развертывание шифровальщика в целевой сети произошло лишь через 11 дней после вторжения. Точкой входа, как было сказано выше, послужила CVE-2021-26084 — та же уязвимость, которую в начале сентября использовали взломщики инфраструктуры Jenkins.

Инъекция кода позволила хакерам установить бэкдор, загружающий еще три файла, в том числе маячок Cobalt Strike. Примечательно, что запуск загрузчика Cobalt Strike Beacon осуществляется посредством подмены DLL — использование этой техники было замечено также в атаках LockFile.

Закрепившись в целевой сети, злоумышленники начали двигаться вширь в поисках контроллеров домена Active Directory. Доступ такого уровня позволил им очень быстро развернуть шифровальщика в сети — за два дня.

Скрыть вредоносную полезную нагрузку помогала блокировка антивирусной защиты. Алерты появлялись, но как следует распознать зловреда и поместить его в карантин штатные сканеры оказались не в состоянии.

Завершив шифрование, AtomSilo оставляет на машине записку с требованием выкупа в формате HTML. В качестве контактной информации операторы указывают два email-адреса @atomsilo.com. Этот домен зарегистрирован на компанию NameSilo LLC; почтовый сервер расположен в Гонконге.


На своем сайте операторы AtomSilo, следуя примеру коллег по цеху, заявили, что не будут трогать медучреждения, учебные заведения, объекты критической инфраструктуры (КИИ) и некоммерческие организации.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru