



Apple наконец позволила сообщать о мошеннических приложениях в App Store

Apple наконец позволила сообщать о мошеннических приложениях в App Store

Apple наконец позволила сообщать о мошеннических приложениях в App Store

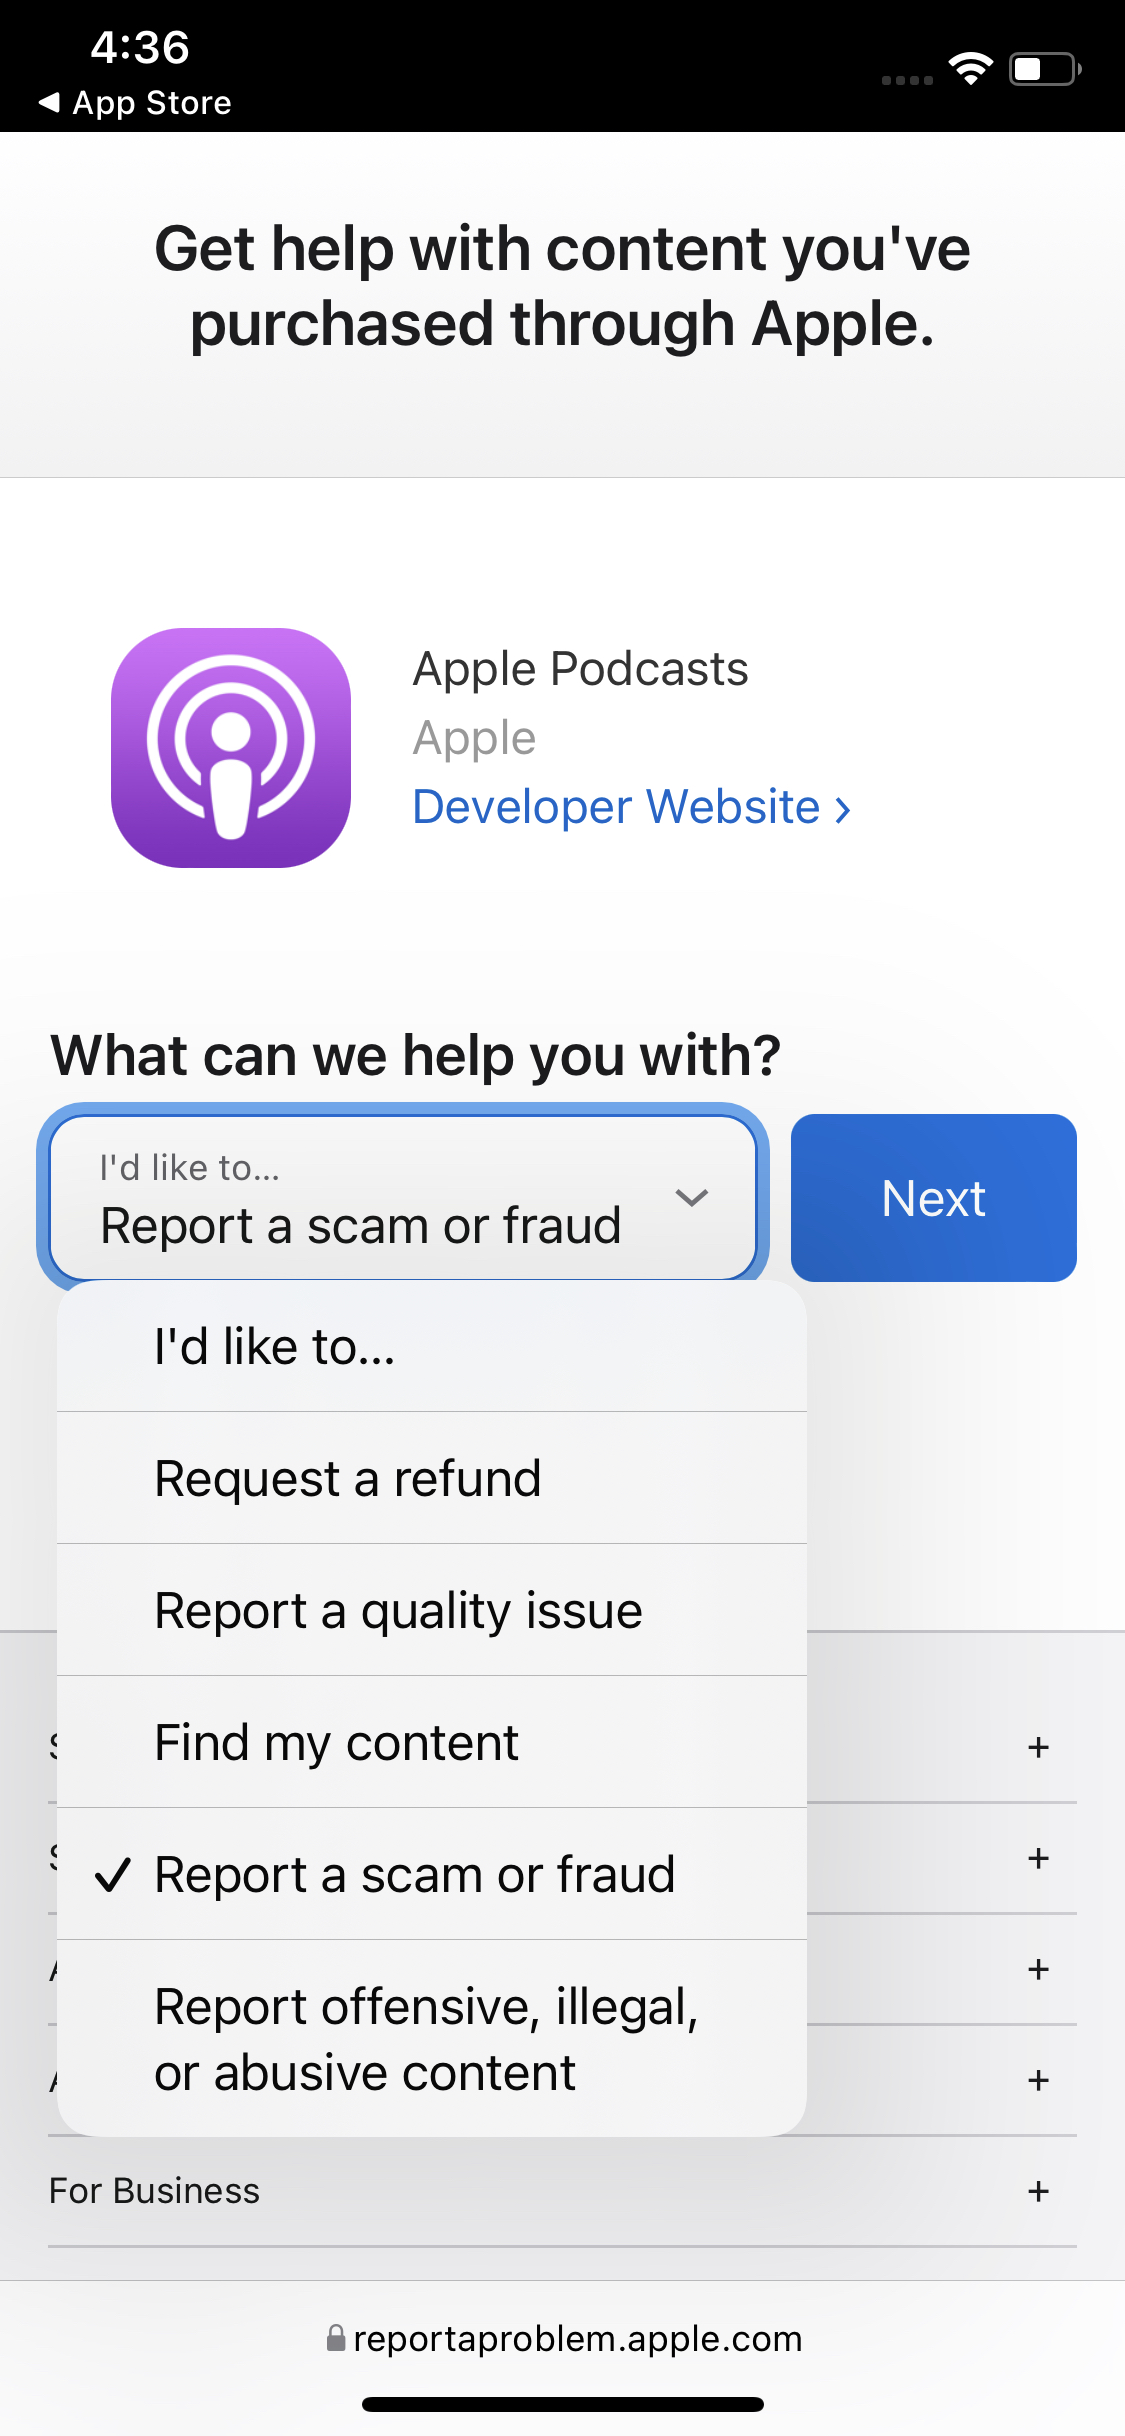
Apple долго тянула с этим, но наконец реализовала механизм, позволяющий сообщать о мошеннических приложениях, размещённых в официальном магазине App Store. Теперь владельцы iPhone и iPad могут воспользоваться новыми возможностями кнопки «Сообщить о проблеме».

Как отметили отдельные исследователи в Twitter, теперь среди опций в выпадающем меню появился пункт «сообщить о мошенничестве и скаме».


До релиза iOS 15 существовал лишь один способ сообщить о потенциально опасном софте, размещённом в App Store: прокрутить страницу до самого конца, после чего нужно было перейти на официальный сайт, где требуется повторно пройти аутентификацию.

Уже там у пользователей появлялась возможность «сообщить о подозрительной активности», «сообщить о проблеме с качеством», «запросить возврат средств» или «найти мой контент».

Другими словами, ни одна из перечисленных опций не предоставляла чёткого способа сообщить о мошенничестве. Например, пункт «сообщить о подозрительной активности» перенаправлял пользователей на сайт техподдержки Apple Support.

Более того, купертиновцы позволяли сообщить о проблеме с качеством только после того, как вы заплатили деньги за приложение (и, соответственно, стали жертвой скама). Теперь, когда механизм значительно усовершенствовали, остался только один вопрос: будет ли Apple оперативно обрабатывать сообщения о мошенничестве.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru