



Kaspersky: Идёт вредоносная рассылка от имени финансового регулятора

Kaspersky: Идёт вредоносная рассылка от имени финансового регулятора

Kaspersky: Идёт вредоносная рассылка от имени финансового регулятора

Сегодня специалисты компании «Лаборатория Касперского» зафиксировали вредоносную рассылку от имени одного из финансовых регуляторов. Кампания злоумышленников стартовала в ночь на 30 сентября.

Как отметили исследователи, потенциальным жертвам на почту пришли письма с темой «Исх: № (здесь указывался произвольный номер). “Название регулятора” (Запрос документов)». Каждое из таких писем было начинено вредоносным вложением.

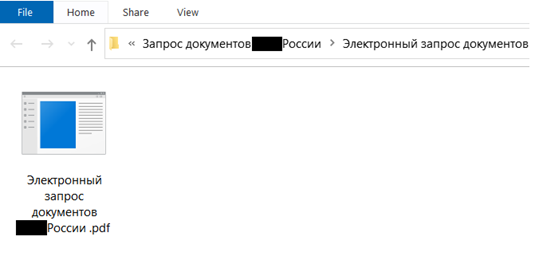
Сейчас «Лаборатория Касперского» наблюдает более 11 тысяч попыток запуска вложенных злонамеренных файлов. С примером можно ознакомиться ниже.


Специалисты уточнили, что киберпреступники вкладывают в письма запароленный архив размером около 20 мегабайт. Внутри находится софт для удалённого доступа, открывающий злоумышленникам дверь в систему жертвы. «Лаборатория Касперского» выяснила, что вредонос работает с IP-адресами из .ru-зоны и подключается к командному серверу (C2) по портам 5651, 4443, 8080.

Защитные программы Kaspersky детектируют вредоносное вложение как Backdoor.Win32.RABased. Пользователям настоятельно рекомендуется внимательно относиться к входящим письмам.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru