



Kaspersky: Идёт вредоносная рассылка от имени финансового регулятора

Kaspersky: Идёт вредоносная рассылка от имени финансового регулятора

Kaspersky: Идёт вредоносная рассылка от имени финансового регулятора

Сегодня специалисты компании «Лаборатория Касперского» зафиксировали вредоносную рассылку от имени одного из финансовых регуляторов. Кампания злоумышленников стартовала в ночь на 30 сентября.

Как отметили исследователи, потенциальным жертвам на почту пришли письма с темой «Исх: № (здесь указывался произвольный номер). “Название регулятора” (Запрос документов)». Каждое из таких писем было начинено вредоносным вложением.

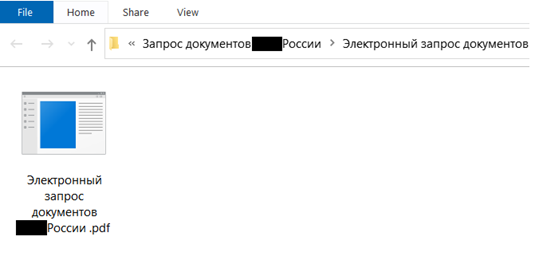
Сейчас «Лаборатория Касперского» наблюдает более 11 тысяч попыток запуска вложенных злонамеренных файлов. С примером можно ознакомиться ниже.


Специалисты уточнили, что киберпреступники вкладывают в письма запароленный архив размером около 20 мегабайт. Внутри находится софт для удалённого доступа, открывающий злоумышленникам дверь в систему жертвы. «Лаборатория Касперского» выяснила, что вредонос работает с IP-адресами из .ru-зоны и подключается к командному серверу (C2) по портам 5651, 4443, 8080.

Защитные программы Kaspersky детектируют вредоносное вложение как Backdoor.Win32.RABased. Пользователям настоятельно рекомендуется внимательно относиться к входящим письмам.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru