



Apple Pay с картой Visa позволяет провести платёж заблокированным iPhone

Apple Pay с картой Visa позволяет провести платёж заблокированным iPhone

Apple Pay с картой Visa позволяет провести платёж заблокированным iPhone

Исследователи нашли способ проводить несанкционированные платежи с помощью Apple Pay, если пользователь привязал карту Visa. Опасность в том, что оплатить какой-либо товар можно даже заблокированным iPhone.

Согласно описанию специалистов, выявленный способ представляет собой цифровую версию действий стандартного вора-карманника. Метод сработает даже в том случае, если смартфон находится у жертвы в сумке, при этом лимиты транзакции отсутствуют.

Изучая атаки на бесконтактные платежи, специалисты университетов Бирмингема и Суррея выяснили, что iPhone подтверждает транзакцию при определённых условиях.

Чтобы платёж прошёл, владельцы смартфона должны пройти аутентификацию и разблокировать iPhone одним из трёх способов: с помощью Face ID, Touch ID или кода-пароля. Тем не менее определённые условия — например, оплата за проезд в общественном транспорте — делают этот процесс излишне громоздким для пользователя.

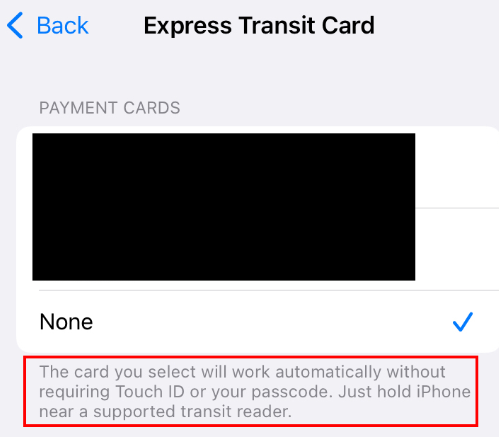
Поэтому разработчики решили эту проблему в Apple Pay с помощью функции Express Transit, позволяющей провести транзакцию без необходимости разблокировать устройство. Express Transit работает только для определённых услуг, таких как оплата за билеты.


«В комбинации с картой Visa эту функцию можно использовать для обхода заблокированного iPhone. Другими словами, злоумышленник может потратить любую сумму со счёта жертвы без необходимости разблокировать смартфон», — объясняют исследователи.

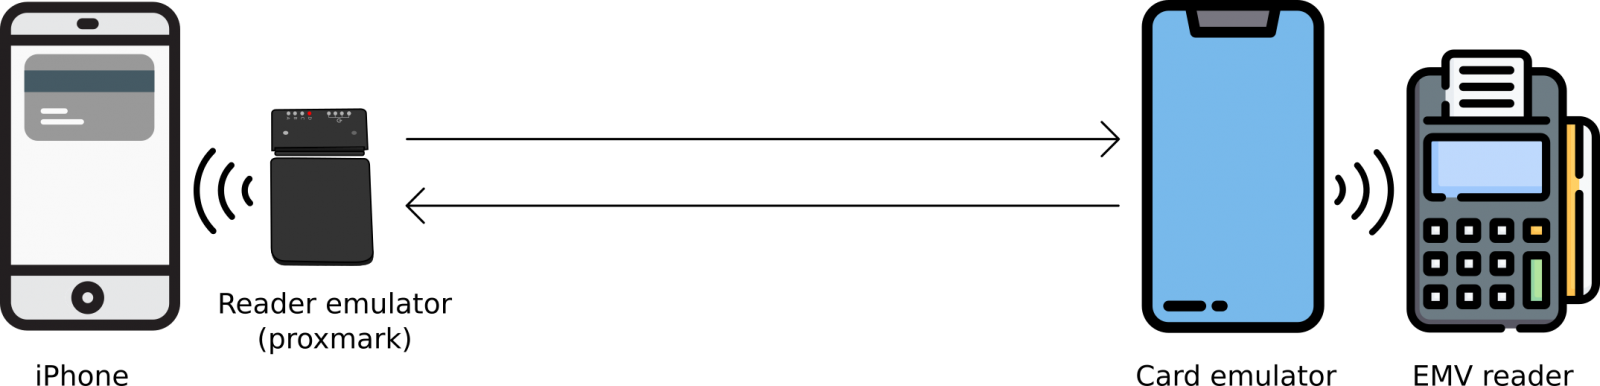
Сами эксперты смогли сделать из устройства Proxmark подобие считывателя карт, который взаимодействовал с iPhone и Android-устройством воображаемой жертвы. Согласно опубликованной инфографике, метод специалистов работает по принципу «Человек посередине» (Man-in-the-Middle).


На сегодняшний день эта уязвимость всё ещё актуальна, поэтому пользователям Apple Pay с картами Visa определённо стоит учитывать эту особенность.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru