



Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

В Твиттере опубликован полнофункциональный эксплойт к уязвимости в vCenter Server, для которой VMware недавно выпустила патч. Эксперты BleepingComputer предупреждают о неминуемом росте вредоносной активности, связанной с этой лазейкой, и призывают пользователей как можно скорее установить соответствующее обновление.

Неотредактированный эксплойт CVE-2021-22005 выложил в Сеть разработчик таких инструментов, использующий псевдоним wvu. Его PoC позволяет создать в дефолтной системе обратный шелл и выполнить с его помощью любой код по своему выбору.

Патч для CVE-2021-22005 вышел неделю назад. Через пару дней после публикации наблюдатели из Bad Packets зафиксировали всплеск сканов, нацеленных на поиск уязвимых экземпляров vCenter Server.

В пятницу, 24 сентября, вьетнамский исследователь Джанг (Jang) выложил в своем блоге PoC-код — как оказалось, без ключевого фрагмента. Тем не менее, в комментарии для BleepingComputer создатель эксплойта признал, что эту ущербную версию можно за час довести до ума, если есть хоть какие-то навыки.

В тот же день в Bad Packets вновь забили тревогу: замечены попытки эксплуатации CVE-2021-22005 с территории Канады, США, Гонконга и Сингапура. Ввиду растущей угрозы VMware обновила свой бюллетень — добавила предупреждение о текущих атаках, чтобы подстегнуть нерадивых пользователей.

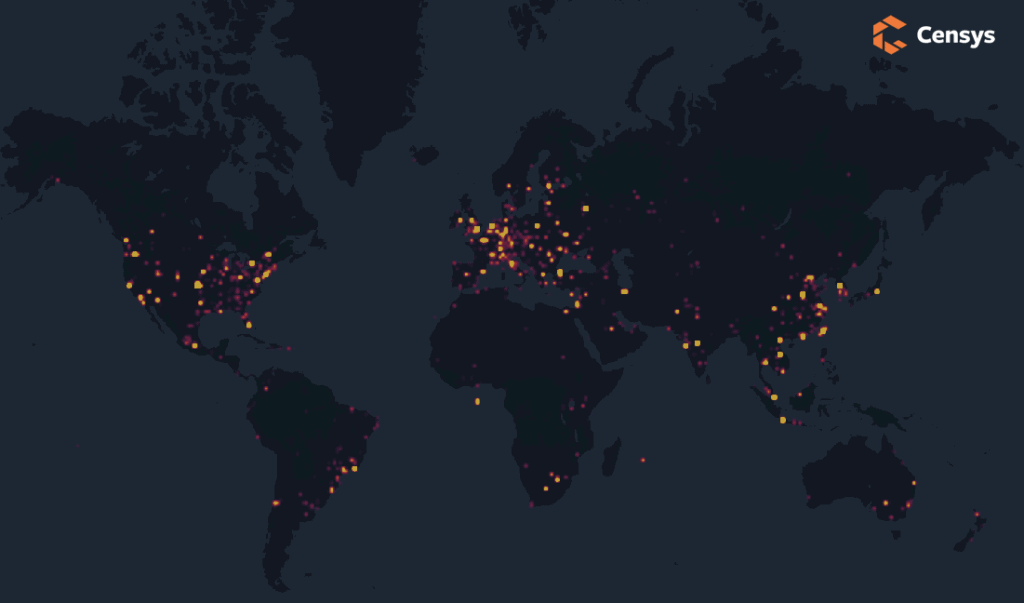
Проведенный в BleepingComputer поиск по Shodan показал, что к интернету в настоящее время подключены более 5 тыс. серверов vCenter. В Censys насчитали даже больше — 6,8 тыс.; из них 3264 потенциально уязвимы, а 436 уже пропатчены.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru