



APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

Эксперты Microsoft изучили новый инструмент постэксплуатации, который APT-группа Nobelium уже пустила в ход. Бэкдор, получивший кодовое имя FoggyWeb, позволяет взломщикам получить данные о настройках службы федерации Active Directory (ADFS), сертификаты для подписи и расшифровки токенов SAML, а также загрузить на сервер дополнительные компоненты.

Преступная группировка, которую в Microsoft называют Nobelium, известна и под другими именами — APT29, The Dukes, Cozy Bear. Эти хакеры часто обновляют свой арсенал и проводят сложные атаки на госструктуры, НКО, научно-исследовательские учреждения, поставщиков ИТ- и телеком-услуг. Им также приписывают авторство прошлогоднего нападения на SolarWinds, получившего большой резонанс.

Первые атаки с использованием FoggyWeb, по данным Microsoft, были зафиксированы в минувшем апреле. Хакеры устанавливают этого работающего в памяти зловреда на взломанный сервер ADFS, чтобы обеспечить себе плацдарм для развития атаки.

Получив админ-доступ к системе, злоумышленники вносят в нее два файла — зашифрованный Windows.Data.TimeZones.zh-PH.pri (FoggyWeb) и version.dll (загрузчик). Вредоносная библиотека загружается в память процесса ADFS по методу подмены DLL; этот компонент отвечает за расшифровку и запуск основного модуля бэкдора.

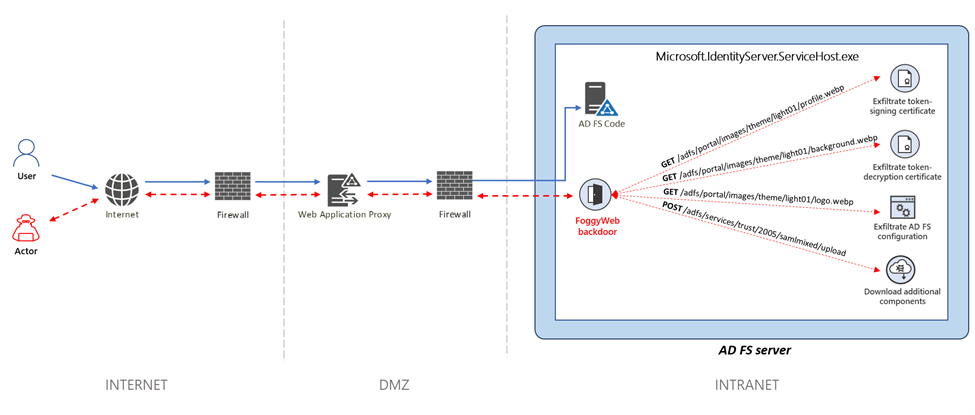
Активированный FoggyWeb мониторит входящие HTTP-запросы GET и POST, фиксируя используемые схемы URI — список нужных жестко прописан в его коде. Обнаружив совпадение, зловред перехватывает послание и выполняет содержащуюся в нем команду.


Ввиду появления новой угрозы Microsoft разослала оповещения заинтересованным клиентам, призвав их усилить защиту ADFS-серверов. С этой целью пользователям рекомендуется сделать следующее:

  • обновить ADFS до последней версии;
  • проверить локальные и облачные ресурсы организации на предмет несанкционированных изменений настроек;
  • удалить неиспользуемые протоколы и функции Windows; 
  • ограничить доступ к ADFS-системам и ужесточить контроль, усилить пароли;
  • поместить используемые для подписи ключи и сертификаты в аппаратное хранилище (HSM).
Подпишитесь на новости

МАКС под новой вывеской? В App Store нашли Yaqin Messenger

В App Store появился Yaqin Messenger — приложение, которое позволяет войти в аккаунт МАКС и получить доступ к переписке. Название другое, иконка тоже незнакома, при этом внутри знакомые чаты и каналы. Вот только официального подтверждения, что за приложением стоят разработчики МАКС, пока нет.

Клиент проверил автор AppleInsider.ru. По его данным, Yaqin доступен в российском, белорусском и казахстанском App Store.

После входа по номеру телефона в приложении появились чаты, папки, подписки и права администратора канала. Автор также проверил публикацию постов, комментарии и уведомления. Код для аутентификации пришёл от отправителя МАКС.


Сам журналист подчёркивает: связь Yaqin с создателями МАКС пока является выводом по косвенным признакам. Кто именно выпустил клиент, публично не подтверждено.

Есть и настораживающее отличие: в Yaqin отсутствует раздел «Госуслуг» с цифровым ID. Переписываться можно, а предъявить цифровое удостоверение через этот клиент не получится.

Yaqin устанавливается отдельно и не заменяет прежний МАКС. По наблюдению автора, с конца сентября приложение получило уже пять версий. Сколько оно продержится в магазине, неизвестно.

Напомним, летом мессенджер МАКС неожиданно пропал из App Store. Позже Apple заявила, что удалила приложение в соответствии с правилами соблюдения санкций.

RSS: Новости на портале Anti-Malware.ru