



APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

Эксперты Microsoft изучили новый инструмент постэксплуатации, который APT-группа Nobelium уже пустила в ход. Бэкдор, получивший кодовое имя FoggyWeb, позволяет взломщикам получить данные о настройках службы федерации Active Directory (ADFS), сертификаты для подписи и расшифровки токенов SAML, а также загрузить на сервер дополнительные компоненты.

Преступная группировка, которую в Microsoft называют Nobelium, известна и под другими именами — APT29, The Dukes, Cozy Bear. Эти хакеры часто обновляют свой арсенал и проводят сложные атаки на госструктуры, НКО, научно-исследовательские учреждения, поставщиков ИТ- и телеком-услуг. Им также приписывают авторство прошлогоднего нападения на SolarWinds, получившего большой резонанс.

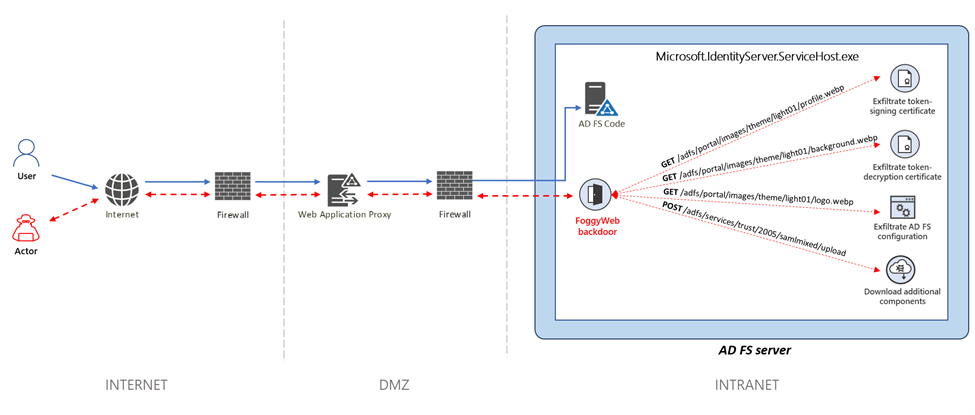
Первые атаки с использованием FoggyWeb, по данным Microsoft, были зафиксированы в минувшем апреле. Хакеры устанавливают этого работающего в памяти зловреда на взломанный сервер ADFS, чтобы обеспечить себе плацдарм для развития атаки.

Получив админ-доступ к системе, злоумышленники вносят в нее два файла — зашифрованный Windows.Data.TimeZones.zh-PH.pri (FoggyWeb) и version.dll (загрузчик). Вредоносная библиотека загружается в память процесса ADFS по методу подмены DLL; этот компонент отвечает за расшифровку и запуск основного модуля бэкдора.

Активированный FoggyWeb мониторит входящие HTTP-запросы GET и POST, фиксируя используемые схемы URI — список нужных жестко прописан в его коде. Обнаружив совпадение, зловред перехватывает послание и выполняет содержащуюся в нем команду.


Ввиду появления новой угрозы Microsoft разослала оповещения заинтересованным клиентам, призвав их усилить защиту ADFS-серверов. С этой целью пользователям рекомендуется сделать следующее:

  • обновить ADFS до последней версии;
  • проверить локальные и облачные ресурсы организации на предмет несанкционированных изменений настроек;
  • удалить неиспользуемые протоколы и функции Windows; 
  • ограничить доступ к ADFS-системам и ужесточить контроль, усилить пароли;
  • поместить используемые для подписи ключи и сертификаты в аппаратное хранилище (HSM).
Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru