



10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

Две уязвимости в скриптовом языке программирования ColdFusion, которые Adobe пропатчила более десяти лет назад, теперь используются в атаках киберпреступников. О новых эксплойтах рассказали специалисты компании Sophos.

Исследователи зафиксировали использование старых брешей в ходе расследования кампаний операторов программы-вымогателя Cring. Sophos пока решила не раскрывать имя жертвы шифровальщика, но известно, что злоумышленники начинали со сканирования веб-сайта атакуемой компании и искали уязвимую установку ColdFusion.

Эксперты назвали идентификатор эксплуатируемой бреши класса «обход пути» — CVE-2010-2861, она приводит к раскрытию информации и позволяет украсть с сервера файл с паролями.

Затем в ход вступал второй эксплойт, но уже для другой уязвимости — CVE-2009-3960. С помощью последней киберпреступники загружали веб-шелл на сервер жертвы, а затем загружали пейлоад Cobalt Strike.

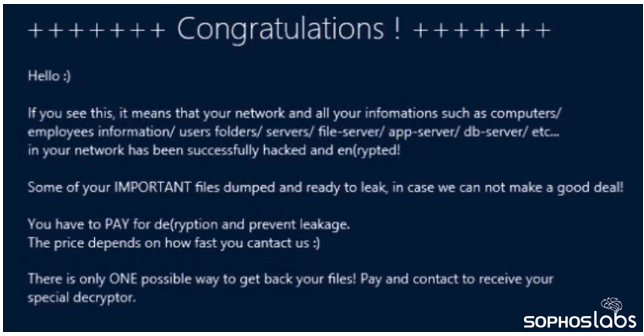
Спустя приблизительно 79 часов после первого проникновения атакующие разворачивали программу-вымогатель Cring, которая шифровала все файлы и оставляла записку с требованиями выкупа.


По словам Sophos, на атакованном сервере была запущена версия ColdFusion 9, которую разработчики не поддерживают с 2016 года.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru