



10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

Две уязвимости в скриптовом языке программирования ColdFusion, которые Adobe пропатчила более десяти лет назад, теперь используются в атаках киберпреступников. О новых эксплойтах рассказали специалисты компании Sophos.

Исследователи зафиксировали использование старых брешей в ходе расследования кампаний операторов программы-вымогателя Cring. Sophos пока решила не раскрывать имя жертвы шифровальщика, но известно, что злоумышленники начинали со сканирования веб-сайта атакуемой компании и искали уязвимую установку ColdFusion.

Эксперты назвали идентификатор эксплуатируемой бреши класса «обход пути» — CVE-2010-2861, она приводит к раскрытию информации и позволяет украсть с сервера файл с паролями.

Затем в ход вступал второй эксплойт, но уже для другой уязвимости — CVE-2009-3960. С помощью последней киберпреступники загружали веб-шелл на сервер жертвы, а затем загружали пейлоад Cobalt Strike.

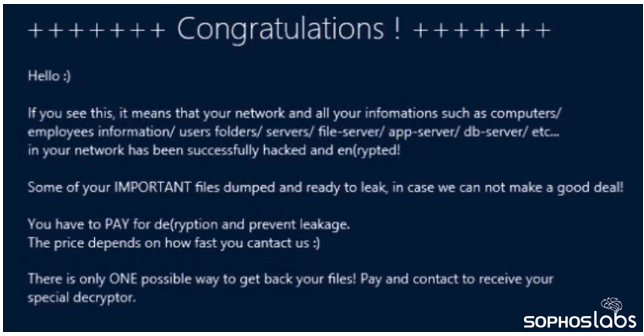
Спустя приблизительно 79 часов после первого проникновения атакующие разворачивали программу-вымогатель Cring, которая шифровала все файлы и оставляла записку с требованиями выкупа.


По словам Sophos, на атакованном сервере была запущена версия ColdFusion 9, которую разработчики не поддерживают с 2016 года.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru