



10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

Две уязвимости в скриптовом языке программирования ColdFusion, которые Adobe пропатчила более десяти лет назад, теперь используются в атаках киберпреступников. О новых эксплойтах рассказали специалисты компании Sophos.

Исследователи зафиксировали использование старых брешей в ходе расследования кампаний операторов программы-вымогателя Cring. Sophos пока решила не раскрывать имя жертвы шифровальщика, но известно, что злоумышленники начинали со сканирования веб-сайта атакуемой компании и искали уязвимую установку ColdFusion.

Эксперты назвали идентификатор эксплуатируемой бреши класса «обход пути» — CVE-2010-2861, она приводит к раскрытию информации и позволяет украсть с сервера файл с паролями.

Затем в ход вступал второй эксплойт, но уже для другой уязвимости — CVE-2009-3960. С помощью последней киберпреступники загружали веб-шелл на сервер жертвы, а затем загружали пейлоад Cobalt Strike.

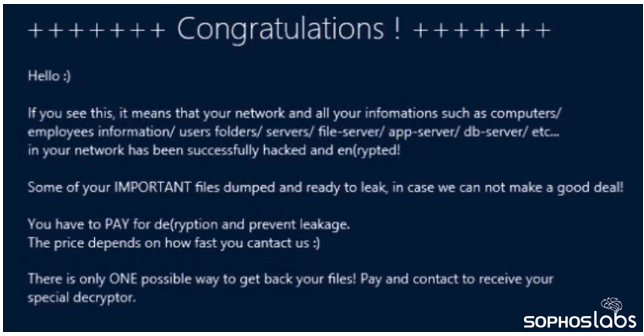
Спустя приблизительно 79 часов после первого проникновения атакующие разворачивали программу-вымогатель Cring, которая шифровала все файлы и оставляла записку с требованиями выкупа.


По словам Sophos, на атакованном сервере была запущена версия ColdFusion 9, которую разработчики не поддерживают с 2016 года.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru