



Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Выпущенные в январе обновления безопасности для Windows теперь приводят к проблемам с сетевыми принтерами: пользователи видят ошибку 0x0000011b. Посмотрим, как можно исправить ситуацию и избавиться от этого бага.

В январе этого года Microsoft выпустила патчи, которые должны были устранить уязвимость в службе печати Windows — CVE-2021-1678. Когда апдейты пришли пользователям, оказалось, что они не патчат дыру автоматически.

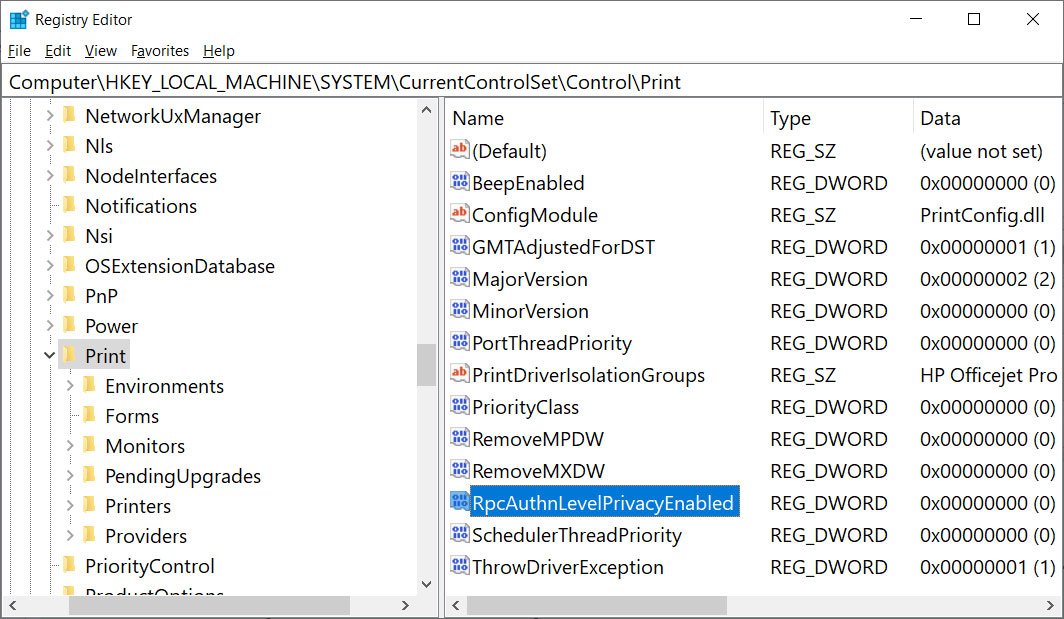
Заплатки просто добавляли новый ключ в системном реестре, который администраторы могли использовать, чтобы повысить уровень RPC-аутентификации для сетевой печати. Другими словами, вышедшие обновления совершенно бесполезны, пока вы не поработаете со следующим ключом:

[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Print]
"RpcAuthnLevelPrivacyEnabled"=dword:00000001

Однако с выходом сентябрьского набора патчей разработчики активировали новые настройки по умолчанию, что и привело к появлению проблем с сетевой печатью. Решить вопрос деинсталляцией последних патчей нельзя — пользователь остаётся уязвим к багам PrintNightmare и MSHTML, которые активно эксплуатируются в атаках. Тем не менее есть более разумный способ избавиться от ошибки 0x0000011b.

Если вы столкнулись с багом, стоит открыть редактор реестра Windows и найти ключ HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Print key. После этого нужно создать 32-битную запись RpcAuthnLevelPrivacyEnabled и установить её значение на 0.

Ещё проще — вы можете скачать специальный файл, который сделать всё за вас. За инструкцию спасибо изданию BleepingComputer.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru